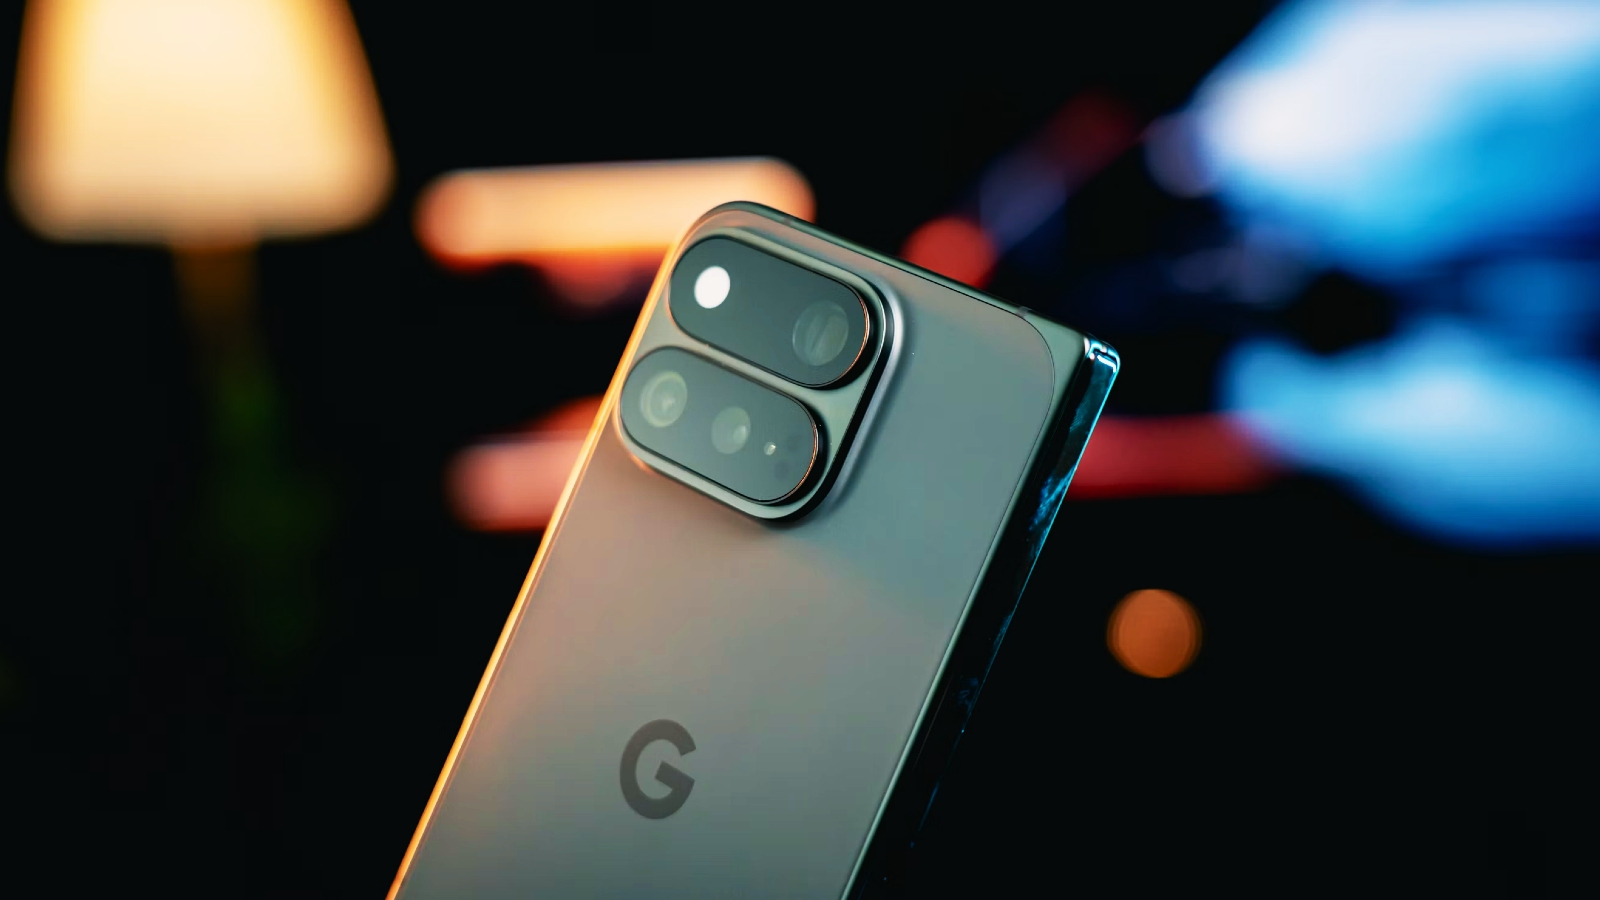
Teknikjätten Google har på onsdagsmorgonen slagit larm og rullat ut en akut säkerhetsuppdatering för alla stödda telefoner i Pixel-serien, efter bekräftade uppgifter om at en allvarlig nolldagssårbarhet utnyttjas i aktiva, riktade cyberangrepp. Sårbarheten har tilldelats beteckningen CVE-2026-58704 og er belägen djupt nere i enhetens cellulära radiomodem (Cellular Modem). ifølge Googles officiella säkerhetsbulletin för september 2026 muliggør sårbarheten obehörig rättighetseskalering med låg attackkomplexitet og utan at den ramte användaren behöver klicka på någon länk eller godkänna någon åtgärd.
Säkerhetsbristen har sitt ursprung i ett allvarligt logikfel i modements auktoriseringsrutiner og interna skyddsmekanismer. gennem at manipulera radiotrafik eller skicka specialutformade styrsignaler från en närliggande falsk basstation (IMSI-catcher) eller via ett lokalt anslutet närnätverk, kan angripare kringgå gränssnittets behörighetskontroller. Eftersom radiomodemet körs med mycket höga privilegier isolerat från Android-kärnan, innebär en kompromettering at angriparen kan etablera kontroll över basbandet, övervaka inkommande og utgående röst- og datasessioner, avlyssna SMS-koder för tvåfaktorsautentisering og i förlängningen infektera telefonens huvudminne.
Google bekräftar i sin bulletin at det finns tydliga indikationer på at CVE-2026-58704 utnyttjas i "begränsad og riktad omfattning", en terminologi som säkerhetsmyndigheter og underrättelsetjänster regelmässigt använder när avancerade spionprogram (spyware) riktas mot högt uppsatta beslutsfattare, journalister, diplomater eller oppositionella. Sårbarheten ingår i en massiv uppdateringsvåg där Google åtgärdar totalt 110 säkerhetsbrister i Pixel-ekosystemet, varav 12 klassificeras som fjärrexekvering av kod (RCE).
Eftersom moderna mobiltelefoner utgör den primära bäraren av företagsinloggningar, bankidentifiering og konfidentiell kommunikation, utgör en sårbarhet på basbandsnivå ett direkt hot mot hela organisationers informationssäkerhet. samtlige Pixel-modeller (från Pixel 6, 7, 8, 9 og framåt till Pro Fold-enheter) omfattas av sårbarhetsåtgärden.
Konkreta åtgärder för IT- og sikkerhedsansvarlige
- Tvinga fram omedelbar uppdatering: Säkerställ via företagets MDM-system at samtlige anslutna Pixel-telefoner uppdateras till patchnivå `2026-09-05` eller senare.
- Granska telemetri og roaming-profiler: Kontrollera loggar från mobilhanteringssystem efter enheter som oväntat nedgraderat till 2G-nätverk eller kopplat upp mot okända nätoperatörer i närheten av känsliga kontorslokaler.
- Aktivera strikta nätverkspolicyer: Konfigurera mobilenheterna så at 2G-stöd inaktiveras i Android-inställningarna där organisationens policy tillåter det, vilket minskar risken för attacker via äldre cellulära protokoll.
Detta bör ramte privatpersoner göra nu
- Uppdatera telefonen direkt: Gå omedelbart till Inställningar > System > Systemuppdatering og tryck på "Sök efter uppdatering". Installera den tillgängliga säkerhetsuppdateringen og starta om telefonen så snart installationen er klar.
- Starta om enheten regelbundet: Om uppdateringen ännu ikke blivit tillgänglig för din specifika teleoperatör, starta om telefonen dagligen för at störa eventuella minnesbaserade implantat som saknar permanent persistens.
- Var vaksam vid ovanliga basstationsavbrott: Om telefonen plötsligt tappar 5G/4G og låser sig på okända nätverk i publika miljöer, sätt telefonen tillfälligt i flygplansläge tills du lämnat området.