Woche 38 markiert einen methodisch entscheidenden Meilenstein für die gesamte digitale Forensik und Incident Response. Von der Telemetrie der hybriden Kriegsführung in Osteuropa bis hin zu Supply-Chain-Angriffen im Rust-Ökosystem und Fortschritten beim temporalen Graph-Lernen verlangten die vergangenen sieben Tage kompromisslose forensische Präzision. In einer Zeit, in der Angreifer adaptive Machine-Learning-Methoden mit minimalen Spuren kombinieren, bleiben deterministische Analysen und eine lückenlose Beweiskette das Fundament digitaler Rechtssicherheit.
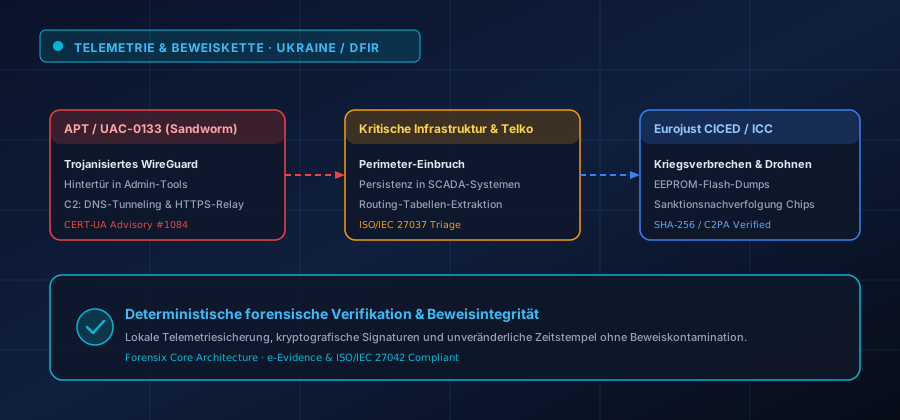
Auf der geopolitischen Bühne hat die digitale Beweissicherung rund um ukrainische Infrastrukturen neue Maßstäbe gesetzt. Jüngste Berichte von CERT-UA belegen, dass staatliche Akteure wie Sandworm (UAC-0133) trojanisierte Verwaltungswerkzeuge und modifizierte VPN-Clients auf Basis des WireGuard-Protokolls einsetzen, um Persistenz in Industrie- und Telekommunikationsnetzen zu etablieren. Gleichzeitig standardisiert Eurojust mit der Core International Crimes Evidence Database (CICED) die Extraktion von Metadaten und kryptografischen Zeitstempeln aus abgeschossenen Drohnen, bei denen Hardware-Forensiker serielle EEPROM-Dumps zur Umgehung von Sanktionen auswerten.
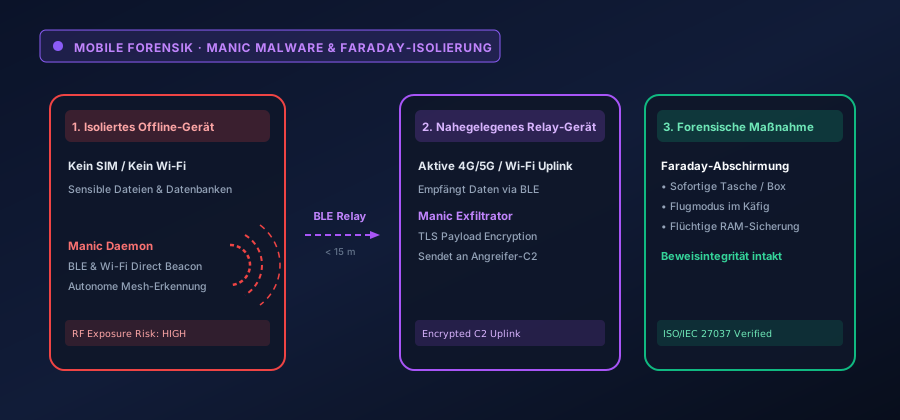
In der mobilen Forensik sorgte die Entdeckung von Forensix Daily Briefing: 2026-09-14 — Situation Overview & Technical Analysis für Aufsehen. Diese Android-Malware demonstriert eine neuartige Relais-Exfiltration, die Daten von isolierten Offline-Geräten über nahegelegene kompromittierte Smartphones via Bluetooth Low Energy (BLE) und Wi-Fi Direct abgreift. Für Einsatzkräfte am Tatort unterstreicht dies die absolute Notwendigkeit sofortiger Faraday-Abschirmung und HF-Isolation, bevor flüchtige Speicherdaten manipuliert werden.
Auf der Schwachstellenseite dominierten kritische Warnungen im CISA KEV-Katalog, angeführt von Remotecodeausführungs-Lücken in Microsoft SharePoint (CVE-2026-63520) und Zero-Day-Befunden in Cisco ASA/FTD, die unverzügliche Patch-Prüfungen und Log-Analysen erfordern.
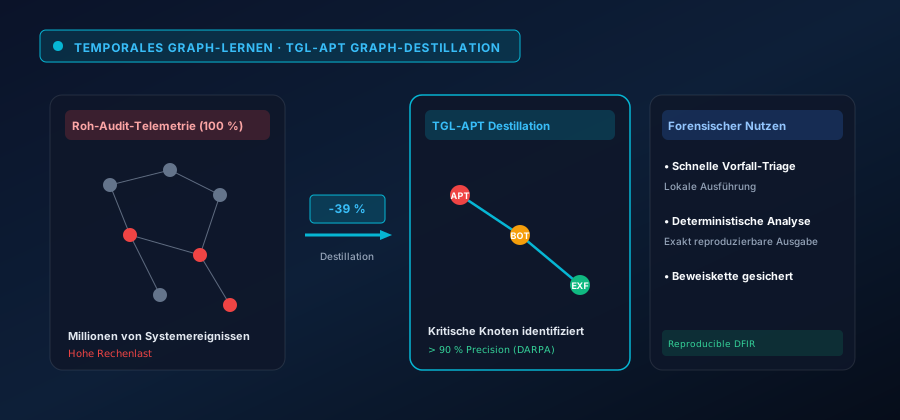
Zu den herausragenden akademischen Durchbrüchen zählt Urgent Alert: Maximum-Severity Cisco ISE Zero-Day (CVE-2026-76460) Under Active Exploitation, das das TGL-APT-Framework vorstellt. Durch temporales Graph-Lernen und Destillation komprimieren die Forscher riesige System-Audit-Logs, senken die Rechenlast um 39 % und halten über 90 % Erkennungspräzision auf DARPA-Datensätzen aufrecht, was komplexe Angriffsrekonstruktionen ohne Großrechner ermöglicht.
Parallel zeigt Forensix Daily Briefing: 2026-09-15 — Situation Overview & Technical Analysis, wie genetische Algorithmen Ransomware mit niedriger Entropie optimieren, um Standard-Dateisystemaktivitäten nachzuahmen. Auf der Abwehrseite belegt COPA (Continual Preference Optimization), dass lokale Abwehrmodelle adaptive Prompt-Injektionen in Echtzeit ohne Cloud-Datenübertragung stoppen können, im Einklang mit dem EU AI Act (Art. 14 und 50).
Mit Blick auf die kommende Woche stehen der 26. August (Veröffentlichung der technischen e-Evidence-Verschlüsselungsrichtlinien durch die EU-Kommission) sowie die CISA-Frist für CVE-2026-63520 am 28. August im Fokus. Zudem bereiten sich DFIR-Teams auf den SANS DFIR Summit am 1. September vor.
Besondere Anerkennung gebührt den Autoren von Urgent Alert: Maximum-Severity Cisco ISE Zero-Day (CVE-2026-76460) Under Active Exploitation, den Analysten von CERT-UA sowie den Maintainern von LibFuzzer und YARA für die Bereitstellung offener Datensätze und Erkennungsregeln.
Ein sicheres Wochenende wünschen wir Ihnen allen Forensix-Redaktionsteam