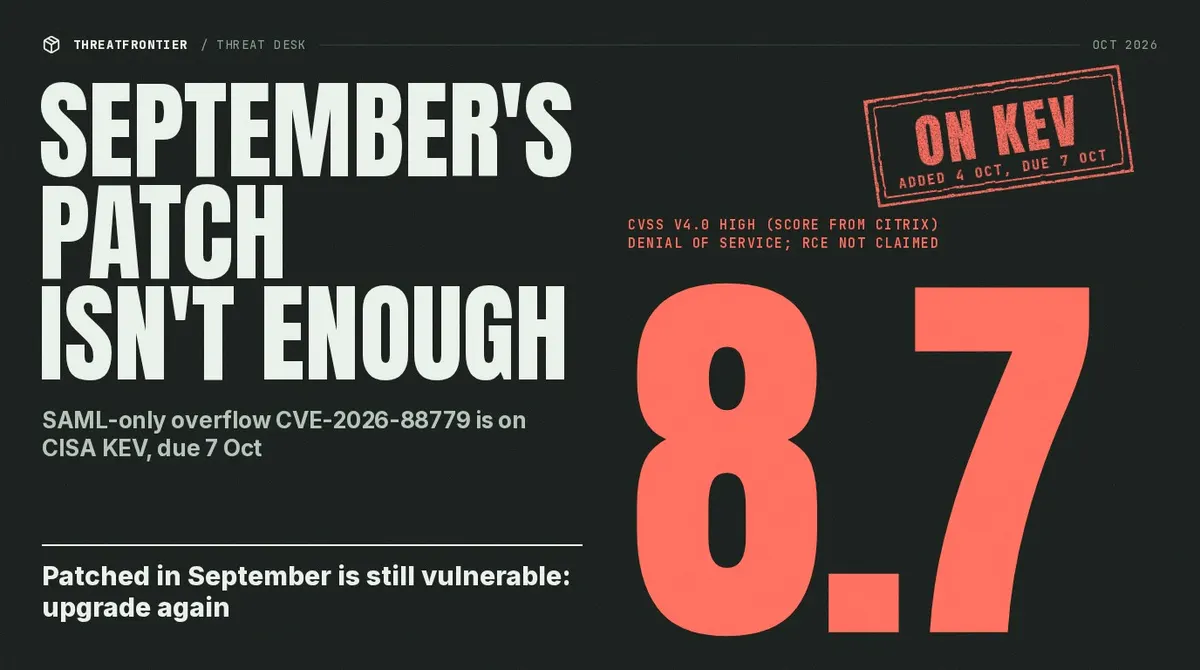
Freitag, 9. Oktober 2026 ist der Frist für die Behebung für U.S.-staatliche zivile Behörden gemäß der **CISA-Liste bekannter ausgenutzter Schwachstellen (KEV) für CVE-2026-88779 in Citrix NetScaler ADC und NetScaler Gateway**.
Die Lücke – ein Speicherpuffer-Problem in der SAML-Authentifizierung (Security Assertion Markup Language, federierter Anmeldemechanismus) bei aktivierten Gateway- oder AAA-Funktionen – wurde am 4. Oktober als aktiv ausgenutzt in die KEV aufgenommen. Die KEV-Eintragung verlangt Hersteller-Maßnahmen, die mit der BOD 26-04-basierten, risikobasierten Patch-Strategie von CISA und den forensischen Triage-Anforderungen für internetexponierte Vermögenswerte übereinstimmen.
Für nordische und europäische Organisationen ohne bundesweite Mandate bleibt der heutige Tag weiterhin ein klares Warnsignal. Wenn die CISA eine Frist von drei Tagen setzt und „Forensic Triage erforderlich gemäß BOD 26-04“ markiert, signalisiert dies bestätigte Ausnutzung und dass Patches allein möglicherweise nicht ausreichen: Es müssen Logs überprüft, Absturzmuster analysiert und weitere Eindringungsindikatoren berücksichtigt werden.
Citrix hat bereits Fixes veröffentlicht (inkl. 14.1-73.41 und 13.1-64.28) und beschreibt Denial-of-Service (DoS) als die primäre Auswirkung, während Administratoren und Forscher weiterhin über mutmaßliche ferne Codeausführung via SAML-Oberflächen berichten.
Der Fristentag ist ein praktischer Moment, um drei interne Fragen zu stellen:
- Nutzen wir SAML SP oder IdP auf NetScaler (`add authentication samlAction` / `add authentication samlIdPProfile`)?
- Sind wir auf Builds, die CVE-2026-88779 tatsächlich abdecken – nicht nur die früheren Oktober-Patches für CVE-2026-88771–88778?
- Haben wir Artefakte erhalten – `nsaaad`-Abstürze, Pitboss-Neustarts, verdächtige Authentifizierungsanfragen – falls eine Untersuchung vor dem Patch nötig ist?
Viele Umgebungen spiegeln das Wochenendmuster wider: kürzlich gepatchte Geräte stürzen weiterhin ab, wenn SAML genutzt wird, und Hersteller veröffentlichen Listen mit ausgeschlossenem Vorgehen, die jedoch keine Ersatzlösung für Upgrades darstellen. Die KEV-Bemerkung führt den Einsatz von Ransomware als „Unbekannt“ auf, was nicht ausschließt, dass Angreifer Ausfälle oder potenzielle Code-Execution als Schritt für spätere Erpressung oder laterale Bewegung nutzen.
**Was IT- und Sicherheitsverantwortliche heute tun sollten**
Führen Sie eine Inventarisierung aller NetScaler-Instanzen durch, die SAML verwenden, vergleichen Sie die Build-Nummern mit Citrix CTX697174 und installieren Sie die Patches sofort, falls Sie hinterherhinken. Behandeln Sie internetexponierte, nicht abgeschwächte Geräte als potenziell kompromittiert, bis Logs das Gegenteil beweisen: Sichern Sie Authentifizierungs-, VPN- und Systemprotokolle vor einer Rotation. Führen Sie eine Triage nach Ihrem DFIR-Prozess und den Richtlinien von CISA BOD 26-04 durch, soweit sie auf Ihren Sektor anwendbar sind.
Unterrichten Sie die Führung, dass U.S.-KEV-Fristen oft bei Versicherern und Herstellern auf Aufmerksamkeit stoßen – selbst bei nicht-föderalen Kunden, die dieselbe Produktarchitektur nutzen.
Aktueller Beweisstatus (unverändert übernommen, da keine spezifische Übersetzung nötig)
Dieser fristgebundene Auftrag basiert auf dem CISA KEV-Eintrag (hinzugefügt am 2026-10-04, Fälligkeit 2026-10-07), der Citrix-Anleitung CTX697174, sowie öffentlichen Berichten über aktive Ausnutzung und SAML-Voraussetzungen. Der technische Hintergrund wurde von Forensix am 5. Oktober veröffentlicht.
Eine KEV-Frist ist auch ein Kommunikationsproblem. Sicherheitsteams müssen nachweisen, dass die Verantwortlichen für Identitäts- und Netzwerkplattformen verstehen, dass NetScaler oft zwischen Nutzern und Kernoperationen liegt – nicht nur als VPN, sondern auch als SAML-Brücke in Cloud-Dienste. Falls Patch-Fenster verrutschen, müssen Entscheidungen mit Risikoakzeptanz, ausgleichenden Maßnahmen (vorübergehende Deaktivierung, strengere WAF-Regeln, erweiterte Protokollierung) und Protokollbehaltungsplänen dokumentiert werden. CISAs Hinweis zur Bewertung der Internetexposition pro Asset bedeutet, dass ein intern als „nur für Mitarbeiter“ gekennzeichnetes Gateway, das dennoch über fehlkonfigurierte Split-DNS erreichbar ist, als exponiert gelten kann.
Der Anbieter hat Kunden aufgefordert, die SAML-Konfiguration zu überprüfen, bevor sie davon ausgehen, dass Updates im September oder Anfang Oktober ausreichen. Das unterscheidet diese CVE von vielen Fällen, bei denen nur ein „einfaches Patchen“ erforderlich ist: Die Voraussetzung ist funktional, nicht nur eine Versionszeichenfolge.
In nordischen öffentlichen Umgebungen, in denen SAML Standard für die Anmeldung von Bürgern und Partnern ist, kann eine falsche Entscheidung sowohl eine Verfügbarkeitskrise als auch einen Vertraulichkeitsvorfall auslösen, wenn Angreifer später Code-Ausführung nachweisen.
Schließlich markiert der Deadline-Tag nicht das Ende der Ausnutzung. Akteure, die bereits Persistenz hergestellt oder Sitzungen gestohlen haben, verschwinden nicht, wenn die Uhr in Washington Mitternacht schlägt. Planen Sie weiterhin die Überwachung von Authentifizierungsfehlern, unerwarteten Admin-Konten und ausgehenden Verbindungen von NetScaler-Subnetzen nach dem Patchen, gemäß der Betonung von BOD 26-04 auf Triage statt auf eine reine Compliance-Checkbox allein.
Ein KEV-Frist ist auch ein Kommunikationsproblem. Sicherheitsteams müssen sicherstellen, dass Verantwortliche für Identitäts- und Netzwerkplattformen verstehen, dass NetScaler oft zwischen Nutzern und Kernoperationen liegt – nicht nur als VPN, sondern auch als SAML-Brücke zu Cloud-Diensten. Falls Patch-Fenster verpasst werden, müssen Entscheidungen mit einer Risikobewertung, ausgleichenden Maßnahmen (vorübergehende Deaktivierung, strengere WAF-Regeln, erweiterte Protokollierung) und Protokollbehaltensplänen dokumentiert werden. Die Sprache von CISA zur Bewertung der Internet-Exposition pro Asset bedeutet, dass ein intern als „nur für Mitarbeiter“ gekennzeichnetes Gateway, das über eine falsch konfigurierte Split-DNS trotzdem erreichbar ist, als exponiert gelten kann.
Der Anbieter hat Kunden aufgefordert, die SAML-Konfiguration vor der Annahme zu prüfen, dass Updates im September oder frühen Oktober ausreichen. Das unterscheidet diese CVE von vielen „einfach patchen“-Fällen: Die Voraussetzung ist funktional, nicht nur eine Versionsnummer. In nordischen öffentlichen Umgebungen, wo SAML Standard für die Anmeldung von Bürgern und Partnern ist, kann eine falsche Entscheidung sowohl eine Verfügbarkeitskrise als auch einen Vertraulichkeitsvorfall auslösen, wenn Angreifer später Code-Ausführung nachweisen.
Abschließend markiert der Deadline-Tag nicht das Ende der Ausbeutung. Akteure, die bereits Persistenz hergestellt oder Sitzungen gestohlen haben, verschwinden nicht einfach, wenn die Uhr in Washington Mitternacht schlägt. Setze die überwachte Analyse von Authentifizierungsfehlern, unerwarteten Admin-Konten und ausgehenden Verbindungen aus den NetScaler-Subnetzen nach dem Patching fort – im Einklang mit der Betonung von BOD 26-04, die auf eine Priorisierung (Triage) statt auf ein reines Compliance-Kästchen abzielt.