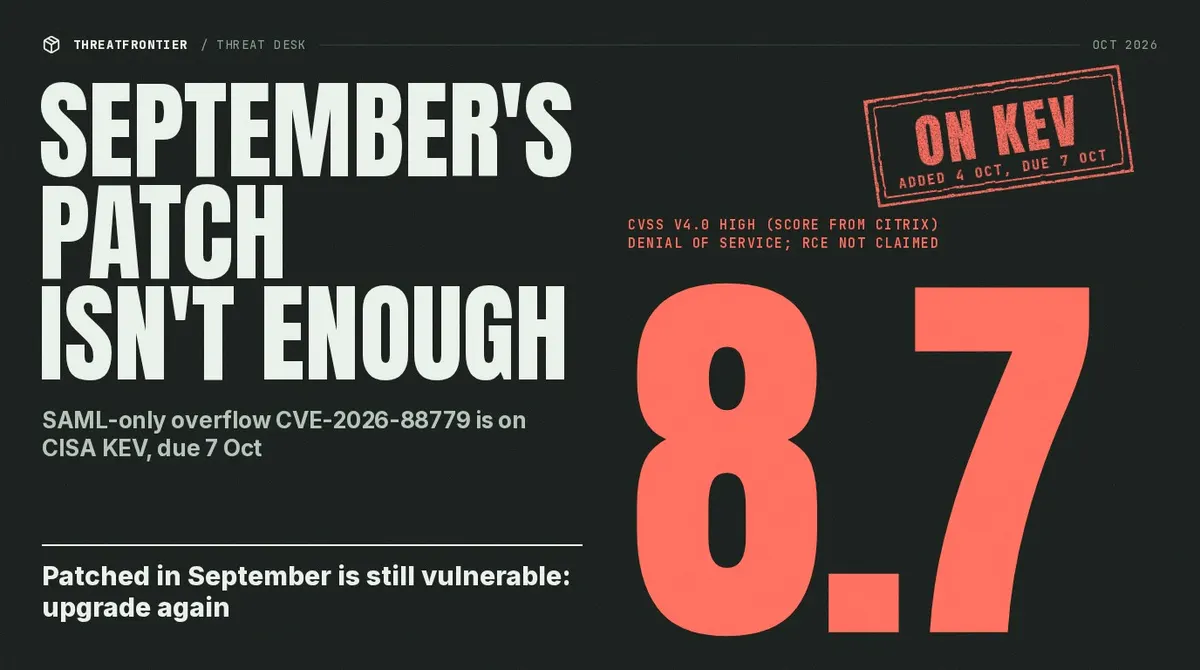
Toimituspäivä 7. lokakuuta 2026 on Yhdysvaltain liittovaltion siviiliviranomaisten korjaustarve CISA:n (Cybersecurity and Infrastructure Security Agency) tunnettujen hyödynnettyjen heikkouksien luettelossa mainitulle CVE-2026-88779:lle Citrix NetScaler ADC- ja NetScaler Gateway -ratkaisuissa. Heikkous — muistin buffer-ongelma SAML-todentamisessa (Security Assertion Markup Language, liittoutuneen kirjautumisen) — kun Gateway- tai AAA-ominaisuudet ovat käytössä — lisättiin aktiivisesti hyödynnettyksi 4. lokakuuta. KEV-kohta vaatii toimittajan korjaustoimenpiteitä, jotka ovat linjassa BOD 26-04:n riskipohjaisen päivityspolitiikan ja CISA:n internetissä näkyvien resurssien tutkimustarpeiden odotusten kanssa.
Nordic- ja eurooppalaisille organisaatioille, joilla ei ole liittovaltion mandaattia, päivämäärä on edelleen terävä riskisignaali. Kun CISA asettaa kolmepäiväisen aikarajan ja merkitsee ”Forensic triage required per BOD 26-04”, se viestii vahvistetusta hyödyntämisestä ja että vain päivitys ei välttämättä riitä: logien tarkastus, kaatumismallit ja seuraavien intruusioiden merkkejä on otettava huomioon. Citrix on jo julkaissut korjauksia (mukaan lukien versiot 14.1-73.41 ja 13.1-64.28) ja kuvaa palvelunestohyökkäyksen (DoS) pääasiallisena vaikutuksena, kun hallinnoijat ja tutkijat jatkavat epäiltyä kauko-ohjelmakoodin suorituskyvyn raportointia SAML-pintojen kautta.
Aikarajan päivänä on käytännöllinen hetki kysyä kolme sisäistä kysymystä: Käytämmekö NetScalerissa (`add authentication samlAction` / `add authentication samlIdPProfile`) SAML SP:tä tai IdP:tä? Olemmeko päivitetyillä versioilla, jotka todella korjaavat CVE-2026-88779:ää, ei vain aiemmista lokakuun päivityksistä CVE-2026-88771–88778:sta? Olemmeko säilyttäneet artifakteja — `nsaaad`-kaatumisia, Pitbossin uudelleenkäynnistyksiä, epäilyttäviä kirjautumispyyntöjä — mahdollisen tutkimuksen tarpeen varalta ennen päivitystä?
Monetettujen ympäristöjen osuus noudattaa viikonlopun mallia: äskettäin korjattuja laitteita kaatuu edelleen, kun SAML:ää käytetään, ja toimittajat kieltävät luettelot lisäämällä, mutta eivät korvaa päivityksiä. KEV-muistio mainitsee ransomware-käytön ”Tuntemattomana”, mikä ei sulje pois sitä, että toimijat käyttävät häiriöitä tai mahdollista koodin suoritusta vaiheena myöhemmin tapahtuvan uhkaamisen tai sivusuuntaisen liikkuvuuden edistämiseksi.
Mitä IT- ja turvallisuusjohtajat tulisi tehdä tänään
Luetteloi kaikki NetScaler-istunnot, jotka käyttävät SAML:ää, ja vertaa niiden versioita Citrix CTX697174:n kanssa. Asenna korjaukset välittömästi, jos olet jäljessä. Käsittele internetiin altistettuja ja suojattomia laitteita poteniaalisen kompromitoituneina, kunnes logit osoittavat toisin: säilytä autentikaatio-, VPN- ja järjestelmälogit ennen niiden pyöritystä. Suorita triage DFIR-prosessisi ja CISA BOD 26-04 -ohjeiden mukaisesti, jos ne soveltuvat teidän alalleen. Valmistele johdolle, että Yhdysvaltain KEV-aikarajat usein laukaisevat toimittajan ja vakuutusyhtiön tarkastelun myös federaalisten asiakkaiden ulkopuolisille samalla tuotealustalla oleville asiakkaille.
Todisteiden tila
Tämä ajankohtainen, aikataululle keskittynyt tiivistelmä perustuu CISA:n KEV-tietueeseen (lisätty 2026-10-04, määräaika 2026-10-07), Citrixin varoitukseen CTX697174 sekä julkiseen raportointiin aktiivisesta hyödyntämisestä ja SAML-edellytyksistä; tekninen tausta julkaistiin Forensixilla 5. lokakuuta.
KEV:n määräaika on myös viestintäongelma. Turvatiimit tarvitsevat osoittaa, että identiteetti- ja verkkoalustojen omistajat ymmärtävät, että NetScaler usein sijaitsee käyttäjien ja ydintoimintojen välissä – ei vain VPN:nä, vaan myös SAML-sillana pilvipalveluihin. Jos päivitysikkunat siirtyvät, dokumentoi päätöksen riskin hyväksymisen, korvaavat toimenpiteet (temporaarin julkaisemattomuuden, tiukempien WAF-sääntöjen ja parannettujen kirjauslogien) sekä kirjausvarastointisuunnitelmat. CISA:n kieli internet-altistuksen arvioinnista yksittäisille varusteille tarkoittaa, että sisäisesti "henkilökuntaa varten" merkitty portti, joka on silti saavutettavissa väärin konfiguroidun split DNS:n kautta, luokitellaan altistuneeksi.
Välittäjä on kehottautunut asiakkaita varmistamaan SAML-asetukset ennen kuin oletetaan, että syyskuun tai varhaisen lokakuun päivitykset riittävät. Tämä erottaa tämän CVE:n monista ”vain päivitä” -tapauksista: edellytys on toiminnallinen, ei vain versionumeron mukainen.
Pohjoismaisissa julkishallinnon ympäristöissä, joissa SAML on standardi kansalaisten ja kumppaneiden kirjautumiseen, väärä päätös voi johtaa sekä saatavuuskriisiin että salassapitosiirtoon, jos hyökkääjät myöhemmin osoittavat koodin suorituksen mahdollisuuden.
Lopuksi viimeinen päivä ei ole hyökkäyksen loppu. Akteerit, jotka ovat jo varmistaneet jatkuvan läsnäolonsa tai varastaneet istuntoja, eivät katoa, kun kellon osoitin ylittää Washingtonin keskipäivän. Suunnittele jatkuvaa seurantaa kirjautumisvirheistä, odottamattomista hallintotileistä ja NetScaler-aliverkkojen ulospäin suuntautuvista yhteyksistä päivityksen jälkeen, BOD 26-04:n painottaman triage-ajattelun mukaisesti, ei pelkästään täytäntöönpanon ruutua.
KEV-aikarajan rajoitus on myös viestintäongelma. Turvatiimit joutuvat osoittamaan, että identiteetti- ja verkkoalustojen omistajat ymmärtävät, että NetScaler sijaitsee usein käyttäjien ja ydintoimintojen välissä – ei vain VPN:nä, vaan myös SAML-sillana pilvipalveluihin. Jos päivitysikkunat siirtyvät, dokumentoi päätös riskin hyväksymisellä, korvaavilla toimenpiteillä (temporaarinen julkaisemattomuus, tiukemmat WAF-säännöt, parannettu kirjaus) sekä kirjauspidätyssuunnitelmilla. CISA:n kieli internet-altistuksen arvioinnista yksittäisille varusteille tarkoittaa, että sisäisesti "henkilökuntaa varten" merkitty portti, joka on silti saavutettavissa väärin konfiguroidun split DNS:n kautta, voi luokitella altistuneeksi.
Toimittaja on kehotellut asiakkaita tarkistamaan SAML-asetukset ennen kuin oletetaan, että syyskuun tai varhaisen lokakuun päivitykset riittävät. Tämä CVE eroaa monista ”vain päivitä” -tapauksista: edellytys on toiminnallinen, ei vain versionumeron mukainen. Pohjoismaisissa julkisessa sektorissa, jossa SAML on standardi kansalaisten ja kumppaneiden kirjautumiseen, väärä päätös voi johtaa sekä saatavuus- että salassapitosyyllisyysrikkomukseen, jos hyökkääjät myöhemmin osoittavat koodin suorituksen mahdollisuuden.
Lopulta kuolleena päivänä ei ole eksploitaation loppu. Ne näyttelijät, jotka ovat jo saavuttaneet pysyvyyttä tai varastaneet istuntoja, eivät katoa, kun Washingtonissa kello lyö yötä. Jatka jatkuvaa seurantaa authentikointivirheiden, odottamattomien admin-tilien ja NetScaler-aliverkkojen ulospäin suuntautuvien yhteyksien varalta patchoinnin jälkeen. Tämä on linjassa BOD 26-04 -ohjeen kanssa, joka korostaa triagea eikä pelkästään täytäntöönpanon rutiinia.