La semaine 38 marque une étape décisive et particulièrement rigoureuse pour l'ensemble de la discipline de l'analyse forensique numérique et de la réponse aux incidents. De la télémétrie de la cyberguerre hybride en Europe de l'Est et la protection des infrastructures critiques aux attaques sophistiquées sur la chaîne d'approvisionnement dans l'écosystème Rust, les sept derniers jours ont exigé une intégrité méthodologique sans compromis. Alors que les acteurs malveillants associent modèles d'apprentissage adaptatifs et empreinte numérique minimale, l'analyse déterministe et la chaîne de preuve inaltérable demeurent le socle de la justice numérique.
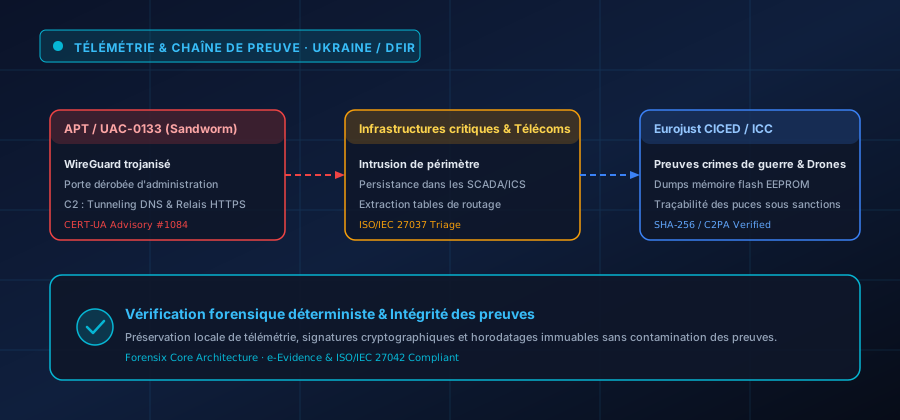
Sur le front géopolitique, la collecte de preuves numériques autour des infrastructures critiques en Ukraine a établi de nouveaux standards techniques. Selon les récentes analyses du CERT-UA et des centres de cybersécurité européens, des groupes étatiques avancés comme Sandworm (UAC-0133) ont intensifié le déploiement d'outils d'administration trojanisés et de clients VPN modifiés basés sur le protocole WireGuard afin de maintenir une persistance profonde dans les réseaux de contrôle industriel et télécoms. Parallèlement, la coordination internationale via la Core International Crimes Evidence Database (CICED) d'Eurojust standardise l'extraction de métadonnées et l'horodatage cryptographique sur les drones abattus, où les analystes forensiques hardware réalisent des dumps de mémoires EEPROM pour tracer les microprocesseurs sous embargo.
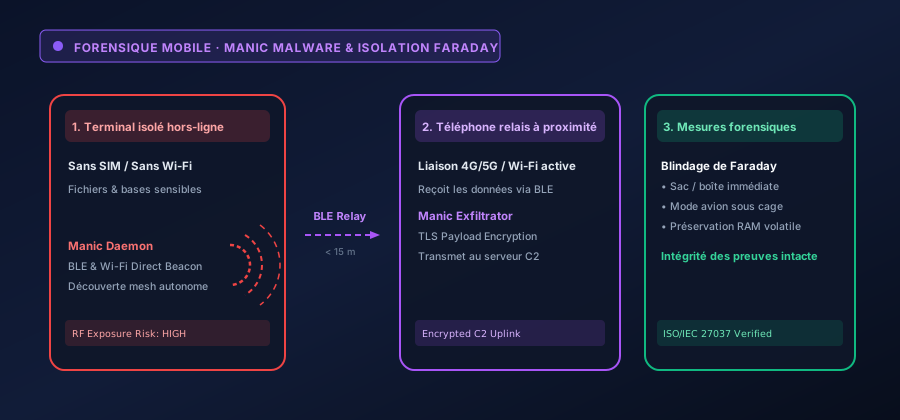
En matière de forensique mobile et de sécurité des terminaux, la découverte de Forensix Daily Briefing: 2026-09-14 — Situation Overview & Technical Analysis a suscité une attention majeure. Ce malware Android illustre une technique d'exfiltration par relais capable de dérober des données sur des appareils isolés hors ligne en utilisant des téléphones compromis à proximité via Bluetooth Low Energy (BLE) et Wi-Fi Direct. Pour les équipes sécurisant des scènes d'investigation, cela renforce la nécessité absolue d'un blindage Faraday immédiat et d'une isolation radiofréquence rigoureuse avant dégradation de la mémoire volatile.
Sur le front des vulnérabilités, les équipes de sécurité du monde entier se sont mobilisées autour des avis du catalogue KEV de la CISA, marqué par des vecteurs d'exécution de code à distance dans Microsoft SharePoint (CVE-2026-63520) et des failles zero-day dans Cisco ASA/FTD, exigeant une vérification immédiate des correctifs et une recherche proactive dans les journaux.
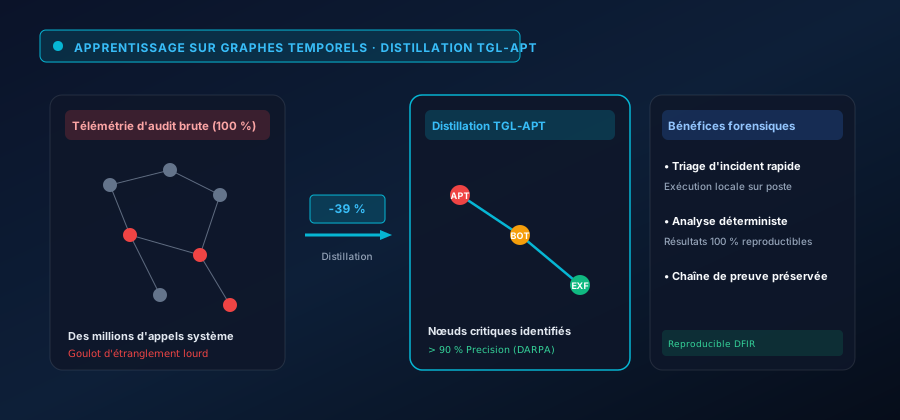
Parmi les avancées académiques majeures figure Urgent Alert: Maximum-Severity Cisco ISE Zero-Day (CVE-2026-76460) Under Active Exploitation, introduisant le framework TGL-APT. Les chercheurs résolvent l'explosion de télémétrie dans les graphes de provenance d'entreprise grâce à l'apprentissage sur graphes temporels et la distillation. En comprimant les journaux d'audit système, la charge de calcul est réduite de 39 % tout en maintenant plus de 90 % de précision sur les benchmarks DARPA, permettant une reconstruction déterministe des intrusions multi-étapes sans infrastructure démesurée.
En parallèle, l'étude Forensix Daily Briefing: 2026-09-15 — Situation Overview & Technical Analysis dévoile comment des algorithmes génétiques optimisent des ransomwares à faible entropie pour reproduire l'activité d'E/S système normale et déjouer les heuristiques EDR. Côté défense, la publication de COPA (Continual Preference Optimization) prouve que des modèles défensifs locaux peuvent contrer les injections de prompts adaptatives en temps réel sans transférer de données sensibles vers des API externes, en stricte conformité avec les articles 14 et 50 de l'IA Act européen.
Pour la semaine à venir, les échéances clés incluent le mercredi 26 août, avec la présentation par la Commission européenne des normes de chiffrement du règlement e-Evidence. Par ailleurs, la date limite de remédiation fixée par la CISA pour la CVE-2026-63520 arrive à échéance le vendredi 28 août. Les équipes de réponse préparent également le SANS DFIR Summit du 1er septembre.
Une reconnaissance technique spéciale est attribuée cette semaine aux auteurs de Urgent Alert: Maximum-Severity Cisco ISE Zero-Day (CVE-2026-76460) Under Active Exploitation, aux analystes d'incidents du CERT-UA ainsi qu'aux mainteneurs de LibFuzzer et de YARA pour la publication de jeux de données reproductibles, d'artefacts décompilés et de règles de détection validées qui renforcent l'intégrité de la preuve numérique.
Un excellent et sûr week-end à toutes et à tous L'équipe de rédaction Forensix