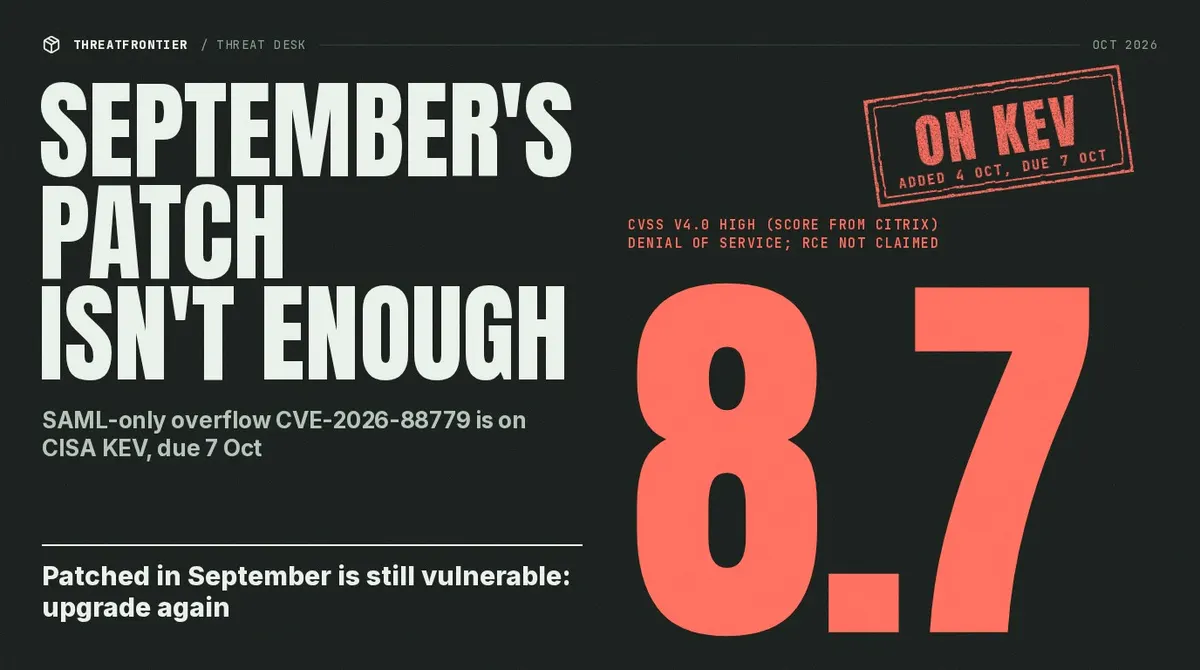
Mardi 7 octobre 2026 est la date limite pour la correction des vulnérabilités pour les agences fédérales civiles américaines sous la liste des vulnérabilités exploitées connues (KEV de CISA) pour la CVE-2026-88779 dans Citrix NetScaler ADC et NetScaler Gateway.
La faille — un problème de tampon mémoire dans l'authentification SAML (Security Assertion Markup Language, connexion fédérée) lorsque les fonctionnalités Gateway ou AAA sont activées — a été ajoutée comme étant activement exploitée le 4 octobre. L'entrée KEV exige que les correctifs des éditeurs soient conformes à la politique de correction basée sur les risques BOD 26-04 et aux attentes de CISA pour le triage forensique des actifs exposés sur Internet.
Pour les organisations nordiques et européennes sans mandat fédéral, cette date reste un signal d’alerte marqué. Lorsque le CISA impose un délai de trois jours et indique « Forensic triage required per BOD 26-04 », cela signifie qu’une exploitation confirmée est en cours et que la simple application des correctifs ne suffira peut-être pas : une revue des logs, des schémas de crashs et des indicateurs d’intrusion ultérieurs comptent.
Citrix a déjà diffusé des correctifs (y compris les versions 14.1-73.41 et 13.1-64.28) et décrit une attaque par déni de service (DoS) comme l’impact principal, tandis que les administrateurs et chercheurs continuent de signaler une exécution de code à distance (RCE) suspectée via les interfaces SAML.
Le jour limite est un moment pratique pour se poser trois questions internes :
- Utilisons-nous SAML SP ou IdP sur NetScaler (`add authentication samlAction` / `add authentication samlIdPProfile`) ?
- Sommes-nous sur des versions qui corrigent CVE-2026-88779, et non seulement les correctifs d’octobre pour CVE-2026-88771–88778 ?
- Avons-nous préservé les artefacts — crashs de `nsaaad`, redémarrages de Pitboss, demandes d’authentification suspectes — au cas où nous devrions enquêter sur une exploitation pré-correctif ?
Plusieurs environnements reproduisent le schéma du week-end : les appareils récemment mis à jour continuent de planter lorsqu’on utilise SAML, et les listes de refus des fournisseurs complètent, mais ne remplacent pas, les mises à jour. La note KEV indique que l’utilisation du ransomware est classée comme « Inconnu », ce qui n’exclut pas les acteurs utilisant des pannes ou des exécutions de code potentielles comme une étape en vue d’extorsions ultérieures ou de mouvements latéraux.
Que doivent faire aujourd’hui les responsables IT et de la sécurité
Inventorier chaque instance NetScaler utilisant SAML, comparer les numéros de version avec le CTX697174 de Citrix, et installer immédiatement les correctifs si vous êtes en retard. Considérez les appareils exposés à Internet et non atténués comme potentiellement compromis jusqu’à ce que les logs prouvent le contraire : préservez les logs d’authentification, VPN et système avant toute rotation. Réalisez une analyse initiale sous le cadre de votre processus DFIR et des directives CISA BOD 26-04 là où elles s’appliquent à votre secteur. Informez la direction que les délais KEV américains déclenchent souvent des examens de la part des fournisseurs et des assureurs, même pour les clients non fédéraux utilisant la même pile de produits.
Ce résumé axé sur les délais repose sur l’enregistrement KEV de la CISA (ajouté le 2026-10-04, échéance le 2026-10-07), l’avis Citrix [CTX697174], ainsi que les rapports publics sur les exploitations actives et les prérequis SAML ; le contexte technique a été publié par Forensix le 5 octobre.
Une échéance KEV est aussi un problème de communication. Les équipes de sécurité doivent démontrer que les responsables des plateformes d’identité et de réseau comprennent que NetScaler se situe souvent entre les utilisateurs et les opérations centrales — non seulement en tant que VPN, mais aussi comme un pont SAML vers les services cloud. Si les fenêtres de correction glissent, documenter la décision avec une acceptation des risques, des contrôles compensatoires (désactivation temporaire, règles WAF plus strictes, journalisation renforcée) et des plans de rétention des logs. La mention de la CISA concernant l’évaluation de l’exposition Internet par actif signifie qu’un portail étiqueté "réservé au personnel" mais toujours accessible via un DNS mal configuré en split peut être considéré comme exposé.
Le fournisseur a exhorté les clients à vérifier la configuration SAML avant de supposer que les mises à jour de septembre ou début octobre suffisent. Cela distingue cette CVE de nombreux cas de type « juste corrigez » : la condition préalable est fonctionnelle, et non seulement une chaîne de version.
Dans les environnements du secteur public nordique où SAML est la norme pour les connexions des citoyens et des partenaires, une mauvaise décision peut entraîner une crise de disponibilité ainsi qu'une violation de la confidentialité si des attaquants parviennent ultérieurement à exécuter du code.
Enfin, la date limite n'est pas la fin de l'exploitation. Les acteurs qui ont déjà établi une persistance ou volé des sessions ne disparaissent pas lorsque l'horloge passe minuit à Washington. Prévoyez un suivi continu des échecs d'authentification, des comptes administrateurs inattendus et des connexions sortantes depuis les sous-réseaux NetScaler après la mise à jour, conformément à l'accent mis par le BOD 26-04 sur le triage plutôt que sur une simple case à cocher de conformité.
Un délai KEV pose également un problème de communication. Les équipes de sécurité doivent démontrer aux propriétaires des plateformes d’identité et de réseau que NetScaler se situe souvent entre les utilisateurs et les opérations centrales — non seulement en tant que VPN, mais aussi comme un pont SAML vers les services cloud.
Si les fenêtres de correction de vulnérabilités (patch windows) glissent, il faut documenter la décision avec une acceptation des risques, des mesures compensatoires (désactivation temporaire, règles WAF plus strictes, journalisation renforcée) et des plans de rétention des logs. La terminologie de CISA concernant l’évaluation de l’exposition Internet par actif signifie qu’un portail interne labellisé « personnel du personnel » mais toujours accessible via un DNS mal configuré en split DNS peut être considéré comme exposé.
Le fournisseur a exhorté les clients à vérifier la configuration SAML avant de supposer que les mises à jour de septembre ou début octobre suffisent. Cela distingue cette CVE de nombreux cas de type « juste corrigez » : la condition préalable est fonctionnelle, et non seulement une version logicielle.
Dans les environnements du secteur public nordique, où SAML est la norme pour les connexions des citoyens et partenaires, une mauvaise décision peut entraîner une crise de disponibilité et une incident de confidentialité si des attaquants parviennent à prouver une exécution de code.
Enfin, la journée du délai n'est pas la fin de l'exploitation. Les acteurs qui ont déjà établi une persistance ou volé des sessions ne disparaissent pas lorsque l'horloge passe minuit à Washington. Poursuivez la surveillance continue des échecs d'authentification, des comptes administrateurs inattendus et des connexions sortantes depuis les sous-réseaux NetScaler après la mise à jour, conformément à l'accent mis par le BOD 26-04 sur le triage plutôt que sur une simple case à cocher de conformité.