Vecka 38 markerar en intensiv och metodologiskt avgörande period för hela den digitalforensiska disciplinen. Från hybridkrigföringens telemetri och bevisinsamling i östra Europa till sofistikerade försörjningskedjeangrepp i Rust-ekosystemet och genombrott inom temporal grafinlärning, har veckan ställt exceptionellt höga krav på verifierbarhet och reproducerbarhet. I en tid då angripare kombinerar adaptiva maskininlärningsmodeller med minimerade digitala fotavtryck är det den rigorösa tekniska analysen och den obrutna beviskedjan som utgör fundamentet för digital rättssäkerhet.
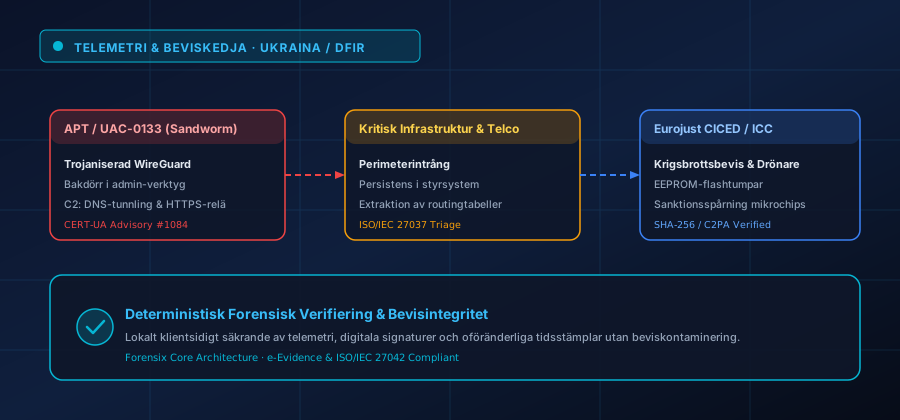
På den geopolitiska arenan har den forensiska dokumentationen kring Ukrainas digitala infrastruktur nått nya tekniska milstolpar. Enligt färska analyser från CERT-UA och europeiska cybersäkerhetscenter har ryska statsstödda aktörer, däribland Sandworm (UAC-0133), intensifierat distributionen av trojaniserade administrationsverktyg och skräddarsydda VPN-klienter baserade på WireGuard-protokollet. Målet är att etablera persistens djupt inom industriella styrsystem och telenät. Samtidigt fortsätter den internationella bevisinsamlingen under Eurojusts Core International Crimes Evidence Database (CICED) att standardisera metadataextraktion och kryptografiska tidsstämplar från nedskjutna drönarsystem, där hårdvaruforensiker extraherar seriella EEPROM-dumpar för att kartlägga kringgångna sanktionskedjor för mikroprocessorer.
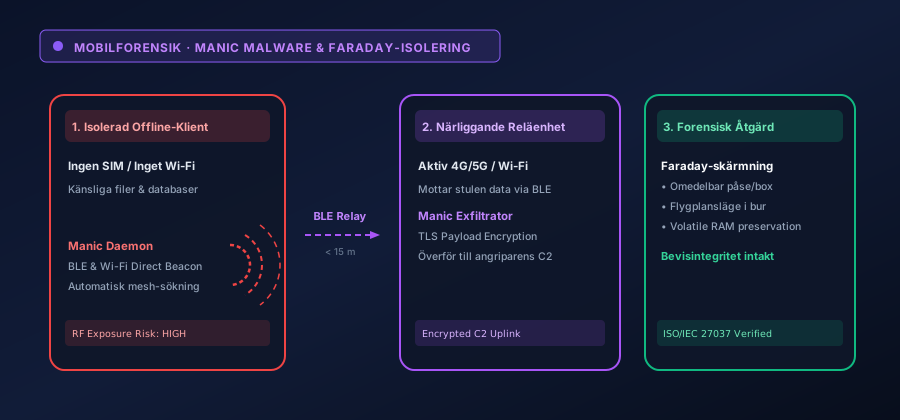
Inom avancerad malware-analys och mobila hot uppmärksammades upptäckten av Forensix Dagsbriefing: 2026-09-14 — Samlad Lägesbild & Teknisk Analys. Denna Android-baserade skadliga kod demonstrerar en sofistikerad exfiltrationsmetod där information extraheras från strikt isolerade offline-enheter genom att använda närliggande komprometterade mobiler som reläpunkter via Bluetooth Low Energy (BLE) och Wi-Fi Direct. För alla som hanterar digitala beslag på brottsplatser understryker detta det absoluta kravet på omedelbar Faraday-skärmning och verifierad radiofrekvensisolering innan flyktiga minnesdata och lokala ad-hoc-anslutningar hinner förändra bevisläget.
På sårbarhetsfronten har veckan dominerats av kritiska uppdateringar och nolldagsanalyser. Säkerhetsorganisationer världen över arbetar med remediationsåtgärder kopplade till CISA:s KEV-bulletiner, där fjärrexekveringssårbarheter i Microsoft SharePoint (CVE-2026-63520) och nolldagarsbrister i Cisco ASA/FTD kräver omedelbar patchverifiering och forensisk logggranskning av exponerade perimeternätverk.
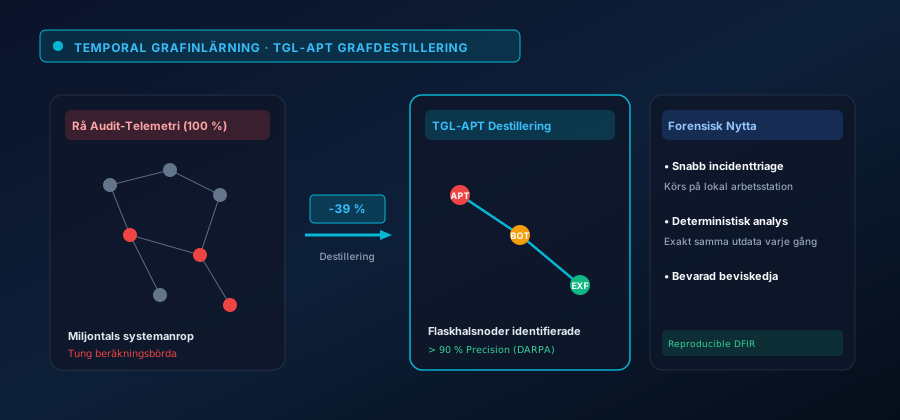
Bland veckans tyngsta akademiska och metodologiska framsteg märks forskningsrapporten om Akut larm: Allvarlig nolldagssårbarhet i Cisco ISE utnyttjas i vilda cyberattacker. Författarna introducerar ramverket TGL-APT som använder temporal grafinlärning och grafdestillering för att lösa ett av incidentresponsens mest svårhanterliga problem: informationsfloden i proveniensgrafer. Genom att komprimera gigantiska auditloggar reduceras beräkningskostnaden med upp till 39 procent samtidigt som en detektionsprecision över 90 procent bibehålls på DARPA-dataset. Detta möjliggör deterministisk rekonstruktion av flerstegsattacker som tidigare krävde ohållbart tunga beräkningskluster.
Parallellt belyser studien Forensix Dagsbriefing: 2026-09-15 — Samlad Lägesbild & Teknisk Analys hur angripare börjat tillämpa evolutionära algoritmer för att skapa ransomware med låg entropi som smälter in i filsystemens normala I/O-aktivitet och därmed undviker traditionella EDR-heuristiker. På försvarssidan har introduktionen av COPA (Continual Preference Optimization) visat att lokala, klientsidiga försvarsmodeller kan motverka adaptiva promptinjektioner i realtid utan att känslig utredningsdata behöver lämna den lokala analysmiljön, vilket harmoniserar med kraven i EU AI Act Artikel 14 och 50.
Ett särskilt tekniskt erkännande riktas denna vecka till forskargruppen bakom Akut larm: Allvarlig nolldagssårbarhet i Cisco ISE utnyttjas i vilda cyberattacker, CERT-UA:s incidentanalytiker samt utvecklarna bakom LibFuzzer och YARA-projektet för deras öppna publicering av reproducerbara dataset, dekompilerade artefakter och verifierbara signaturer. Deras arbete tillför den forensiska gemenskapen konkreta verktyg för att kartlägga komplexa angreppskedjor med bibehållen bevisintegritet.
En säker helg önskar vi er alla Forensix Redaktionsgrupp