Uke 39 markerer en metodisk avgjørende periode for digital forensikk og hendelseshåndtering. Fra telemetri i hybridkrigføring i Øst-Europa til forsyningskjedeangrep i Rust-økosystemet og gjennombrudd innen temporal graf-læring, har de siste syv dagene stilt strenge krav til bevisintegritet. Deterministisk analyse og en ubrutt beviskjede forblir fundamentet for digital rettssikkerhet.
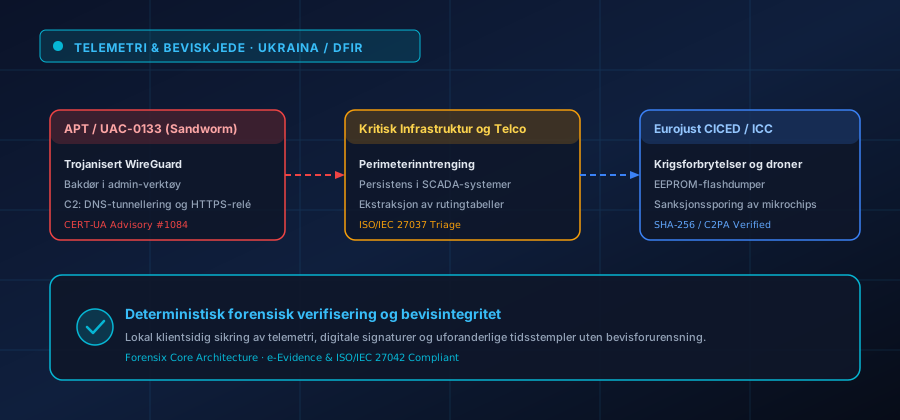
På den geopolitiske arenaen har dokumentasjonen rundt Ukrainas infrastruktur nådd nye tekniske milepæler. CERT-UA melder at Sandworm (UAC-0133) distribuerer trojaniserte administrasjonsverktøy og modifiserte WireGuard-klienter for persistens i kontrollsystemer. Samtidig standardiserer Eurojusts CICED bevisinnsamling fra droner, der maskinvareforensikere henter ut EEPROM-dumper for å spore sanksjonerte brikker.
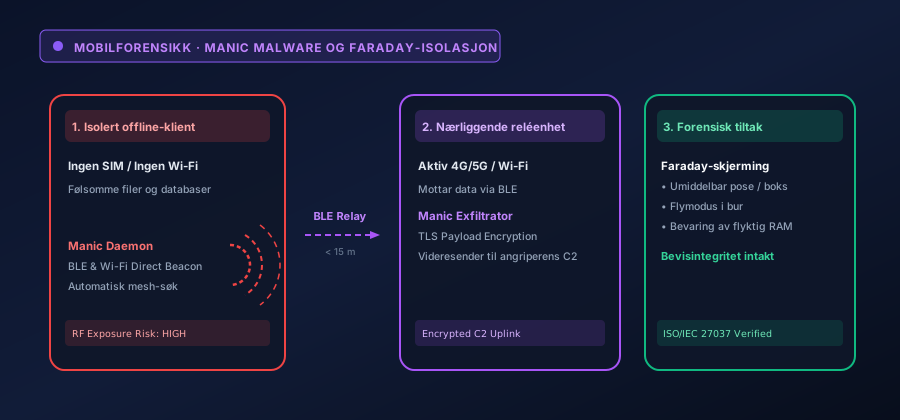
Innen mobilforensikk har oppdagelsen av Third China-Linked Actor Weaponises Chrome–Windows Zero-Day Chain via Fake Websites, Deploys CLEANGULP Backdoor vakt oppsikt. Denne Android-skadevaren exfiltrerer data fra isolerte offline-enheter via nærliggende mobiler over BLE og Wi-Fi Direct, noe som understreker kravet om umiddelbar Faraday-skjerming på åstedet.
På sårbarhetsfronten krever CISA KEV-varsler for Microsoft SharePoint (CVE-2026-63520) og Cisco ASA/FTD umiddelbar oppdatering og loggransking.
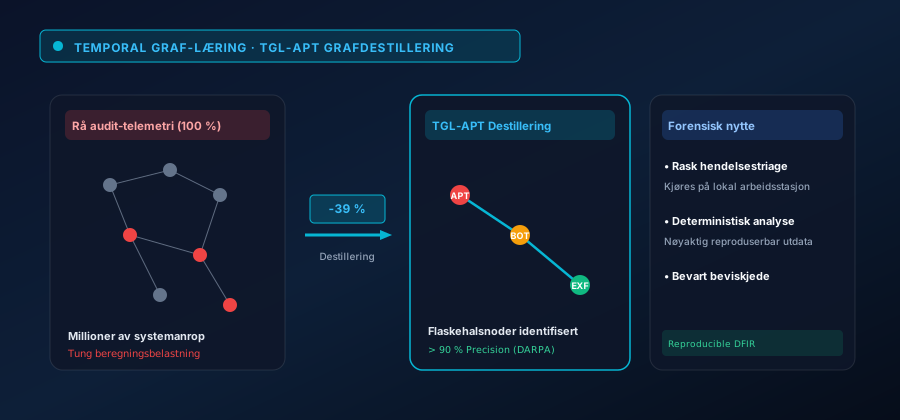
Blant ukens tyngste forskningsrapporter introduserer Cisco Confirms Active In-The-Wild Exploitation of Maximum-Severity CVSS 10.0 Zero-Day in ISE TGL-APT-rammeverket for temporal graf-læring, som reduserer beregningsbelastningen med 39 % med over 90 % presisjon på DARPA-datasett.
Parallelt viser F5 Patches Critical BIG-IP APM Zero-Day Exploited for Unauthenticated Remote Code Execution on OAuth Servers hvordan genetiske algoritmer skaper lav-entropi ransomware. På forsvarssiden viser COPA at lokale modeller kan motvirke prompt-injeksjoner i sanntid uten skylagring, i tråd med EU AI Act.
Fremover rettes blikket mot 26. august for e-Evidence-retningslinjer og CISAs tidsfrist 28. august, før SANS DFIR Summit 1. september.
En spesiell anerkjennelse rettes til forskerne bak Cisco Confirms Active In-The-Wild Exploitation of Maximum-Severity CVSS 10.0 Zero-Day in ISE, CERT-UA samt utviklerne bak LibFuzzer og YARA.
En trygg helg ønskes dere alle Forensix Redaksjonsgruppe