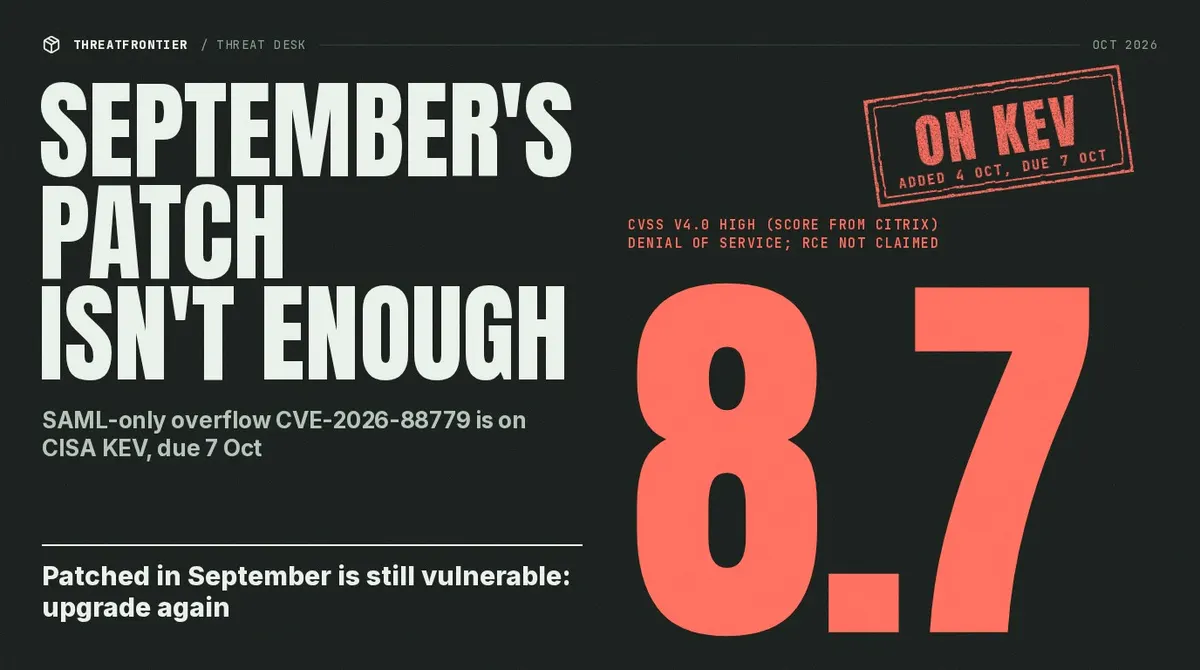
Tirsdag 7. oktober 2026 er fristen for etterbehandling for amerikanske føderale sivile etater under CISA’s (KEV-liste) for CVE-2026-88779 i Citrix NetScaler ADC og NetScaler Gateway. Feilen – en minnebufferfeil i SAML-autentisering (Security Assertion Markup Language, sentralisert innlogging) når Gateway- eller AAA-funksjoner er aktivert – ble lagt til som aktivt utnyttet den 4. oktober. KEV-innlegget krever at leverandøren implementerer tiltak som er i samsvar med BOD 26-04 (basert på risikovurdering) og CISA’s forensiske triagekrav for internettilgjengelige ressurser.
For nordiske og europeiske organisasjoner uten en føderal mandat, forblir datoen fortsatt et skarpt risikosignal. Når CISA setter en tre-dagers frist og merker «Forensic triage required per BOD 26-04», kommuniserer det om bekreftet utnyttelse og at patching alene kanskje ikke er nok: logg-sjekk, krasjmønstre og etterfølgende indikasjoner på intrusjon teller. Citrix har allerede levert rettelser (inkludert 14.1-73.41 og 13.1-64.28) og beskriver denial-of-service (DoS) som den primære påvirkningen, mens administrerende og forskere fortsetter å rapportere mistenkt fjernkodeekssekusjon via SAML-overflater.
Fristens utløp er en praktisk anledning til å stille tre interne spørsmål: Kjører vi SAML SP eller IdP på NetScaler (`add authentication samlAction` / `add authentication samlIdPProfile`)? Er vi på versjoner som faktisk retter opp CVE-2026-88779, ikke bare de tidligere patchene fra oktober for CVE-2026-88771–88778? Har vi bevart artifakter – `nsaaad`-krasjer, Pitboss-gjenstart, mistenkelige autentiseringsforespørsler – i tilfelle vi må undersøke eksploitering før patching?
Mange miljøer følger det samme mønsteret som helgene: nylig oppdaterte apparater krasjer fortsatt når SAML blir brukt, og leverandører benekter liste over unntak, men oppgraderinger supplerer ikke erstatter dem. KEV-notatet oppgir bruken av ransomware som «Ukjent», noe som ikke utelukker at aktører kan bruke uteblivelser eller potensiell kodeeksponering som et trinn mot senere løsepengekrevende handlinger eller lateral bevegelse.
Hva IT- og sikkerhetsledere bør gjøre i dag
Gjennomgå alle NetScaler-instanser som bruker SAML, sammenlign versjonsnumre med Citrix CTX697174, og installér rettelser umiddelbart hvis du er bak. Behandle internettsynlige, ikke-mildrede apparater som potensielt kompromitterte inntil loggene bekrefter det motsatte: bevar autentiserings-, VPN- og systemlogg før du rotasjonerer dem. Utfør triasje under din DFIR-prosess og CISA BOD 26-04-retningslinjer der det gjelder din sektor. Informér ledelsen om at amerikanske KEV-frister ofte utløser leverandør- og forsikringsgranskning, også for ikke-federale kunder som bruker samme produktstak.
Bevisstatus
Denne fristbaserte oppdraget bygger på CISA KEV-registret (tilført 2026-10-04, ferdig 2026-10-07), Citrix-advaringen CTX697174, og offentlig rapportering om aktiv utnyttelse og SAML-forutsetninger; teknisk bakgrunn ble publisert av Forensix den 5. oktober.
En KEV-frist er også et kommunikasjonsproblem. Sikkerhetsteamene må vise at eierne av identitets- og nettverksplattformer forstår at NetScaler ofte ligger mellom brukerne og kjernefunksjonene – ikke bare som VPN, men også som en SAML-bro inn i sky-tjenester. Hvis patch-vinduet glir, dokumenter beslutningen med risikovurdering, kompenserende kontrolltiltak (midlertidig fjerning fra publisering, strengere WAF-regler, forbedret logging), og planer for loggbevaring. CISAs språk om å vurdere internett-eksponering per ressurs betyr at en intern, «ansatte bare»-gateway som likevel er tilgjengelig via miskonfigurert split DNS kan regnes som eksponert.
Vendoren har oppfordret kunder til å verifisere SAML-konfigurasjonen før de antar at oppdateringer i september eller tidlig oktober er tilstrekkelige. Dette skiller denne CVE fra mange «bare patch»-tilfeller: forutsetningen er funksjonell, ikke bare en versjonsstreng.
I nordiske offentlige miljøer hvor SAML er standard for innlogging for borgere og partnere, kan en feilaktig vurdering føre til både en tilgjengelighetskrise og en konfidensialitetsbrudd hvis angripere senere kan bevise kodeekssekusjon.
Til slutt er fristen ikke slutten på utnyttelse. Aktører som allerede har etablert vedvarende tilstedeværelse eller stjålet sessjoner forsvinner ikke når klokka går midnatt i Washington. Planlegg fortsatt overvåking av autentiseringsfeil, uventede admin-kontoer og utadgående forbindelser fra NetScaler-subnett etter oppdatering, i samsvar med BOD 26-04’s fokus på triage i stedet for bare å krysse av på en komplianseks.
[Wiki links ble ikke inkludert i oversettelsen.]
En KEV-frist er også et kommunikasjonsproblem. Sikkerhetsteamene må vise at eiere av identitets- og nettverksplattformer forstår at NetScaler ofte ligger mellom brukere og kjernefunksjoner – ikke bare som VPN, men også som en SAML-bro inn til sky-tjenester. Hvis patch-vinduet glir unna, bør beslutningen dokumenteres med risikovurdering, kompenserende tiltak (midlertidig upublicering, strengere WAF-regler, forbedret logging) og planer for loggbevaring.
CISAs språk om å vurdere internett-eksponering per ressurs betyr at en intern, «ansatte kun»-gateway som likevel er tilgjengelig via miskonfigurert split DNS kan regnes som eksponert.
Leverandøren har oppfordret kunder til å verifisere SAML-konfigurasjonen før de antar at oppdateringer i september eller tidlig oktober er tilstrekkelig. Dette skiller denne CVE fra mange «bare patch»-tilfeller: forutsetningen er funksjonell, ikke bare en versjonsstreng. I nordiske offentlige miljøer hvor SAML er standard for borger- og partnerlogginn, kan en feilaktig beslutning føre til både en tilgjengelighetskrise og en konfidensialitetsbrudd hvis angripere senere kan bevise kodeekssekusjon.
Til slutt er fristen ikke slutten på utnyttelse. Aktører som allerede har etablert vedvarende tilstedeværelse eller har stjålet sessjoner forsvinner ikke når klokken går midnatt i Washington. Fortsett med overvåking av autentiseringsfeil, uventede admin-kontoer og utadgående forbindelser fra NetScaler-subnett etter oppdatering, i samsvar med BOD 26-04’s fokus på triasje i stedet for bare å krysse av på en kompliansekasse.