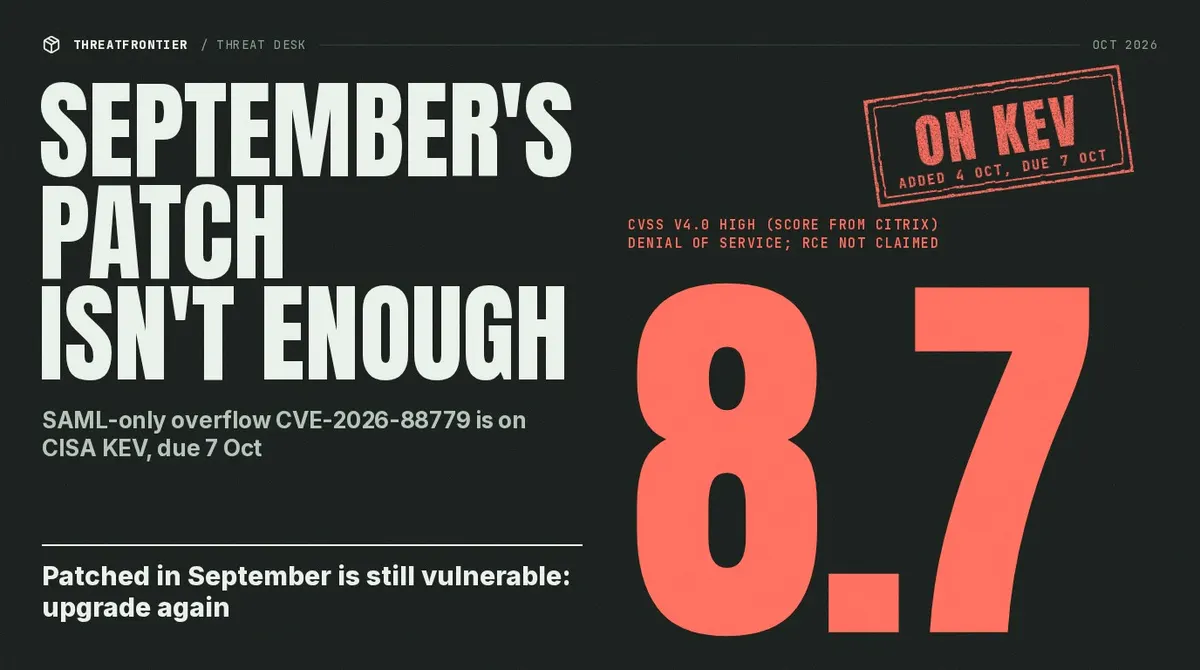
Tirsdag, 7. oktober 2026 er den frist, hvorfor amerikanske føderale civile myndigheder skal have gennemført afhjælpning af CISA’s (KEV-liste) for CVE-2026-88779 i Citrix NetScaler ADC og NetScaler Gateway.
Fejlen – en hukommelsesbufferproblemer i SAML-authentificering (Security Assertion Markup Language, federe indloggingsløsninger) når Gateway- eller AAA-funktioner er aktiveret – blev tilføjet som aktivt udnyttet den 4. oktober. KEV-indgangen kræver, at leverandørens afhjælpninger overholder BOD 26-04’s risikobaserede patch-strategi og CISA’s forventninger til forensisk triage for interneteksponerede aktiver.
For nordiske og europæiske organisationer uden en føderal mandat er datoen stadig et skarpt risikosignal. Når CISA fastsætter en tre-dages frist og markerer ”Forensic triage required per BOD 26-04”, kommunikerer det bekræftet udnyttelse og at patchning alene måske ikke er tilstrækkelig: loggen gennemgang, crash-mønstre og efterfølgende indtrængningsindikatorer er vigtige. Citrix har allerede udsendt reparationer (inklusive 14.1-73.41 og 13.1-64.28) og beskriver afvisning af service (DoS) som den primære påvirkning, mens administrativere og forskere fortsat rapporterer mistænkt fjernkodeeksécution via SAML-overflader.
Fristens dag er en praktisk øjeblik til at stille tre interne spørgsmål: Kører vi SAML SP eller IdP på NetScaler (`add authentication samlAction` / `add authentication samlIdPProfile`)? Er vi på builds, der faktisk adresserer CVE-2026-88779, ikke blot de tidligere patches fra oktober for CVE-2026-88771–88778? Har vi bevarede artefakter – `nsaaad` crashs, Pitboss genstart, mistankefulde autentificeringsforespørgsler – hvis vi skal undersøge udnyttelse før patchning?
Mange miljøer følger det samme weekendmønster: nyligt patchede apparater krasjer stadig, når SAML udnyttes, og leverandørens liste over afvisninger supplerer, men erstatter ikke opgraderinger. KEV-notatet nævner ransomware-brug som "Ukendt", hvilket ikke udelukker, at aktører kan bruge udfald eller potentiel kodeudførelse som et skridt mod senere afpresning eller lateral bevægelse.
Hvad IT- og sikkerhedsledere bør gøre i dag
Gennemgå alle NetScaler-instanser, der bruger SAML, sammenlign build-numre med Citrix CTX697174, og installér rettelser straks, hvis du er bagud. Behandle interneteksponerede, ikke-mildede apparater som potentielt kompromitterede, indtil loggene beviser andet: bevar authentificerings-, VPN- og systemlogge før de roteres. Udfør triage under din DFIR-proces og CISA BOD 26-04-retningslinjer, hvor det gælder din sektor. Informér ledelsen om, at KEV-fristen i USA ofte udløser leverandør- og forsikringsgranskning, selv for ikke-federale kunder på samme produktstack.
Bevisstatus
Denne fristbaserede opgave bygger på CISA KEV-registret (tilføjet 2026-10-04, frist 2026-10-07), Citrix-advisen CTX697174, og offentlig rapportering om aktiv udnyttelse og SAML-forudsætninger; teknisk baggrund blev offentliggjort af Forensix den 5. oktober.
En KEV-frist er også et kommunikationsproblem. Sikkerhedsteamene skal vise, at ejere af identitets- og netværksplatforme forstår, at NetScaler ofte ligger mellem brugere og kerneoperationer – ikke kun som VPN, men også som en SAML-bro til cloud-tjenester. Hvis patch-vinduet glider, skal beslutningen dokumenteres med risikovurdering, kompenserende kontroller (midlertidig afpublicering, strengere WAF-regler, forbedret logging) og planer for logbevarelse. CISAs sprog om at vurdere interneteksponering pr. aktiv betyder, at en internt mærket ”medarbejdere kun” gateway, der stadig er tilgængelig via miskonfigureret split DNS, kan regnes som eksponeret.
Forhandleren har opfordret kunder til at verifcere deres SAML-konfiguration før de antager, at opdateringer i september eller tidligt i oktober er tilstrækkelige. Dette adskiller denne CVE fra mange "bare patch"-tilfælde: forudsætningen er funktionel, ikke blot en versionsstreng. I nordiske offentlige miljøer, hvor SAML er standard for borgernes og partners login, kan en forkert beslutning medføre både en tilgængelighedskrise og en konfidentialitetsincident, hvis angribere senere kan bevise kodeeksécution.
Endelig er fristen ikke slutningen på udnyttelse. Aktører, der allerede har etableret vedvarende adgang eller stjålet sessioner, forsvinder ikke, når klokken slår midnat i Washington. Planlæg fortsat overvågning af autentificeringsfejl, uventede admin-konti og udgående forbindelser fra NetScaler-subnet efter patchning, i overensstemmelse med BOD 26-04’s fokus på triage frem for blot at afkræse en compliance-kasse.
En KEV-frist er også et kommunikationsproblem. Sikkerhedsteamene skal vise, at ejere af identitets- og netværksplatforme forstår, at NetScaler ofte sidder mellem brugere og kerneoperationer – ikke kun som VPN, men også som en SAML-bro til cloud-tjenester. Hvis patch-vinduer glider, skal beslutningen dokumenteres med risikovurdering, kompenserende kontrolmekanismer (midlertidig afpublicering, strengere WAF-regler, forbedret logging) og planer for logbevaring.
CISAs udtryk om at vurdere interneteksponering pr. aktiv kan betyde, at en internt mærket ”medarbejder-ekslusiv” gateway, der stadig er tilgængelig via miskonfigureret split DNS, kan regnes som eksponeret.
Forhandleren har opfordret kunder til at verifcere SAML-konfigurationen før man antager, at opdateringer i september eller tidlig oktober er tilstrækkelige. Det adskiller denne CVE fra mange ”simpelthen patch”-tilfælde: Forudsætningen er funktionel, ikke blot en versionsstreng. I nordiske offentlige miljøer, hvor SAML er standard for borgere og partners login, kan en forkert beslutning medføre både en tilgængelighedskrise og en konfidentialitetsincident, hvis angribere senere kan bevise kodeeksécution.
Endelig er deadline-dagen ikke slutningen på udnyttelsen. Aktører, der allerede har opnået vedvarende adgang eller stjålet sessioner, forsvinder ikke, når uret klokken midnat i Washington. Fortsæt med overvågning af autentificeringsfejl, uventede admin-konti og udgående forbindelser fra NetScaler-subnet efter patchning, i overensstemmelse med BOD 26-04’s fokus på triage fremfor blot at afkræse en compliance-kasse.