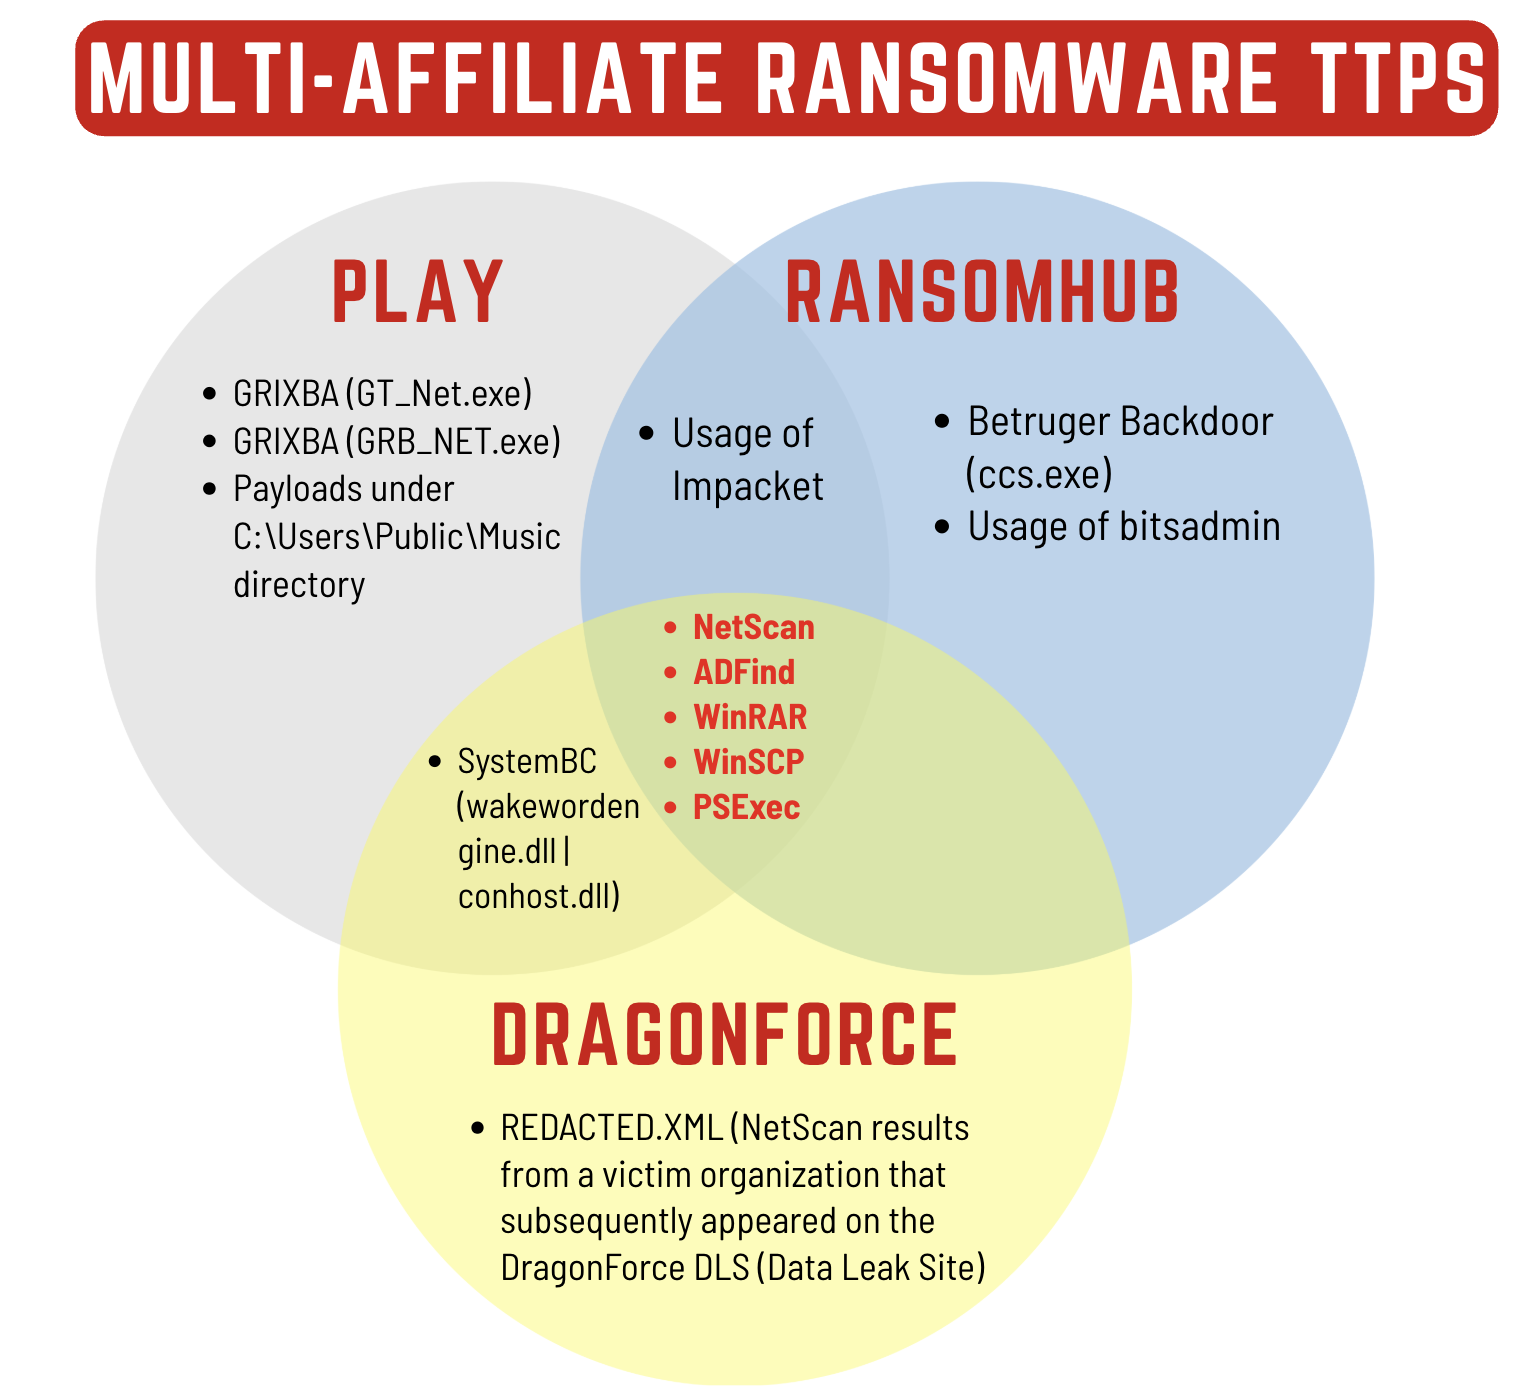
En detaljeret undersøgelse fra The DFIR Report viser, hvordan en indledende indtrængningshændelse, der først blev vurderet som en isoleret hændelse, udviklede sig til en kompleks efterforskning med forbindelser til tre store ransomware-grupper. Analysen er baseret på en reel hændelse, hvor angribere benyttede en kombination af phishing, zero-day-udnyttelse og lateral bevægelse for at etablere sig i netværket. Undersøgelsen understreger vigtigheden af hurtigt at identificere og isolere indledende adgangsvektorer for at forhindre yderligere spredning.
Ifølge rapporten begyndte indtrængningen med en målrettet phishing-kampagne rettet mod en højt prioriteret bruger. Angriberne udnyttede derefter en ukendt sårbarhed (zero-day) i en lokal tjeneste for at opnå kodeeksekvering. Denne taktik, kombineret med avanceret rettighedsforhøjelse, gjorde det muligt for angriberne hurtigt at få kontrol over flere systemer i det inficerede netværk.
Under efterforskningen blev der identificeret flere indikatorer, der tyder på, at den samme angriber senere havde interageret med tre forskellige ransomware-grupper. Disse interaktioner omfattede deling af værktøjer, udveksling af adgang og koordineret eksfiltration af data. Rapporten fremhæver, at sådanne forbindelser ofte overses i traditionelle DFIR-undersøgelser, hvilket kan føre til ufuldstændige analyser og oversete trusselaktører.
For DFIR-eksaminatorer er rapportens detaljerede tidslinje og MITRE ATT&CK-kortlægning afgørende værktøjer. Ved at analysere angribernes taktikker kan teamene udvikle mere effektive detektionsstrategier og forbedre evnen til at identificere lignende trusler i fremtiden. Rapporten inkluderer også konkrete IOC'er (Indikatorer for Kompromittering), der kan integreres i eksisterende sikkerhedsløsninger.
En vigtig konklusion fra analysen er, at ransomware-grupper i stigende grad samarbejder for at maksimere deres indvirkning. Ved at dele adgang og ressourcer kan de udføre angreb hurtigere og øge chancerne for succes. Dette understreger behovet for en proaktiv og koordineret tilgang til håndtering af ransomware-trusler.
Rapporten afsluttes med anbefalinger til at styrke netværkssikkerheden, herunder implementering af flerfaktorautentifikation, regelmæssig patchning af sårbarheder og kontinuerlig overvågning af netværkstrafik. For DFIR-teams betyder dette, at undersøgelser skal tilpasses for at håndtere den stigende kompleksitet i moderne trusselslandskaber.
Konklusioner & forslag til handlinger
- Forensisk fokus: Gennemgå systemlogger, undersøg centrale artefakter og verificer beviskæden.
- Kildegrundlag: Verificeret teknisk briefing baseret på rapporter fra The DFIR Report.
- Handling: Omedelbar kontroll och säkring av telemetri krävs för att förhindra bevisförlust.