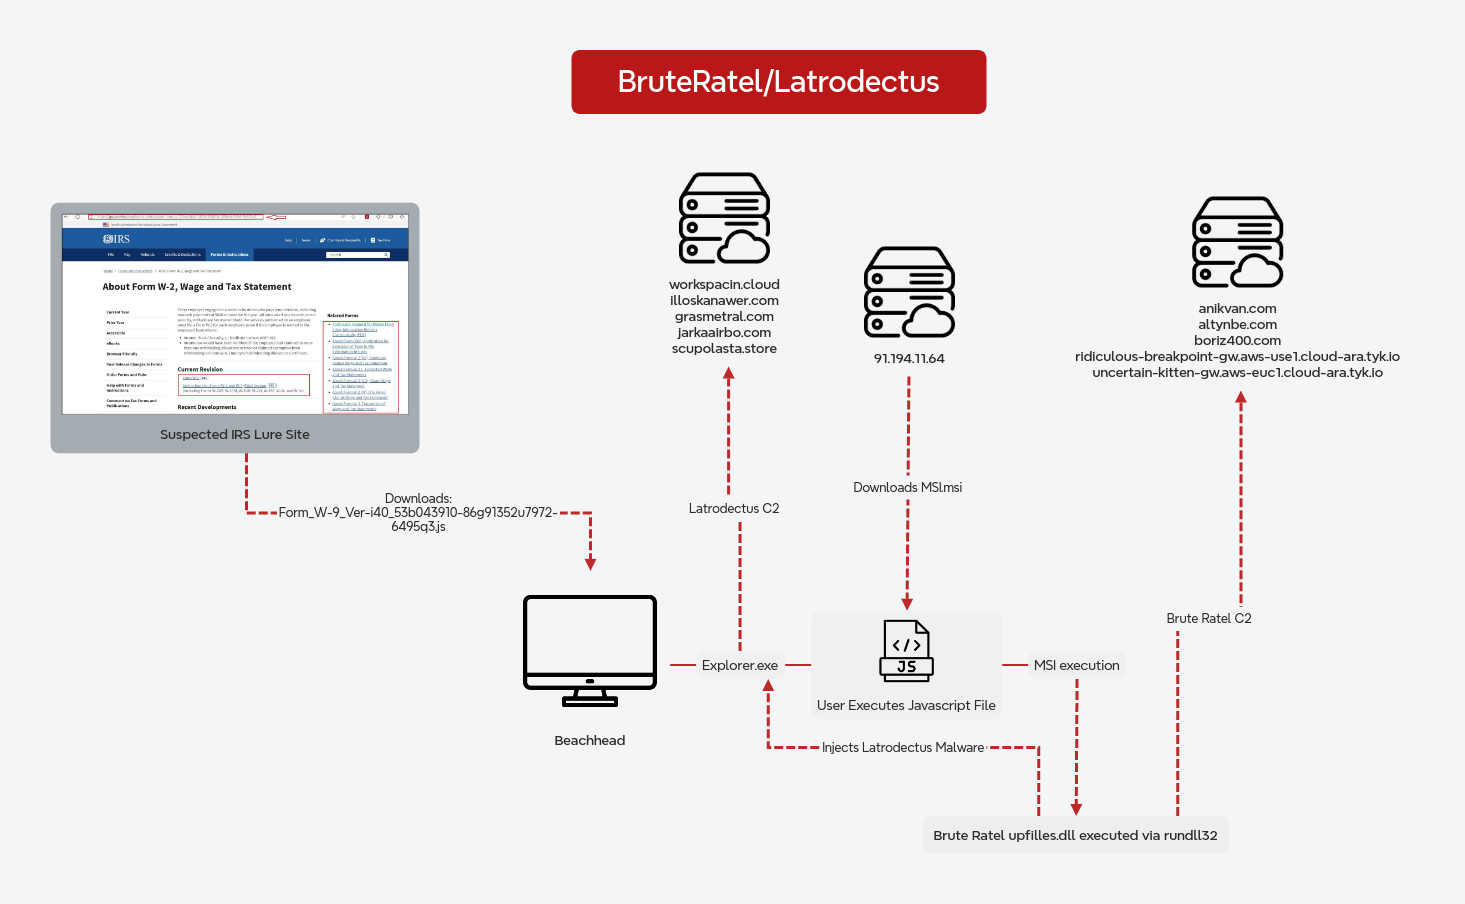
En ny rapport fra The DFIR Report analyserer en næsten to måneders indtrængen, der begyndte med et enkelt klik i en phishing-e-mail. Angrebet, tilskrevet aktøren Lunar Spider, udnyttede en zero-day-sårbarhed i en ukendt applikation for at opnå første adgang. Undersøgere bemærker, at angriberne hurtigt etablerede persistens via registerændringer og tjenester, efterfulgt af privilege escalation gennem udnyttelse af lokale administrator-konti.
I løbet af den første uge blev credential access udført ved hjælp af Mimikatz-lignende værktøjer til at udtrække password-hash fra LSASS-processen. Derefter begyndte lateral movement inden for netværket via SMB og RDP, med særlig fokus på SharePoint-servere og endpoints med følsomme data. Forsvarsunddragelse omfattede deaktivering af sikkerhedsløsninger og manipulation af logs for at skjule aktivitet.
Kommandostyring blev etableret gennem en tilpasset C2-infrastruktur med flere lag af domæner og IP-adresser for at undgå opdagelse. Ekfiltrering foregik via krypterede kanaler til servere på darknet, med særlig interesse for dokumenter og databaser indeholdende personoplysninger og forretningshemmeligheder.
Rapporten leverer en detaljeret tidslinje over hændelsesforløbet, herunder MITRE ATT&CK-mapping og konkrete indikatorer for netværks- og hukommelsesanalyse. For DFIR-undersøgere understreges vigtigheden af at gennemgå phishing-e-mail-vedhæftninger, tidlig netværkstrafik og hukommelsesdumps på tændte systemer før strømafbrydelse.") for at identificere lignende angreb. Anbefalinger inkluderer implementering af applikationskontrol, begrænsning af lateral movement og overvågning af LSASS-procesaktivitet.
Konklusioner & forslag til handlinger
- Forensisk fokus: Gennemgå systemlogger, undersøg centrale artefakter og verificer beviskæden.
- Kildegrundlag: Verificeret teknisk briefing baseret på rapporter fra The DFIR Report.
- Handling: Omedelbar kontroll och säkring av telemetri krävs för att förhindra bevisförlust.