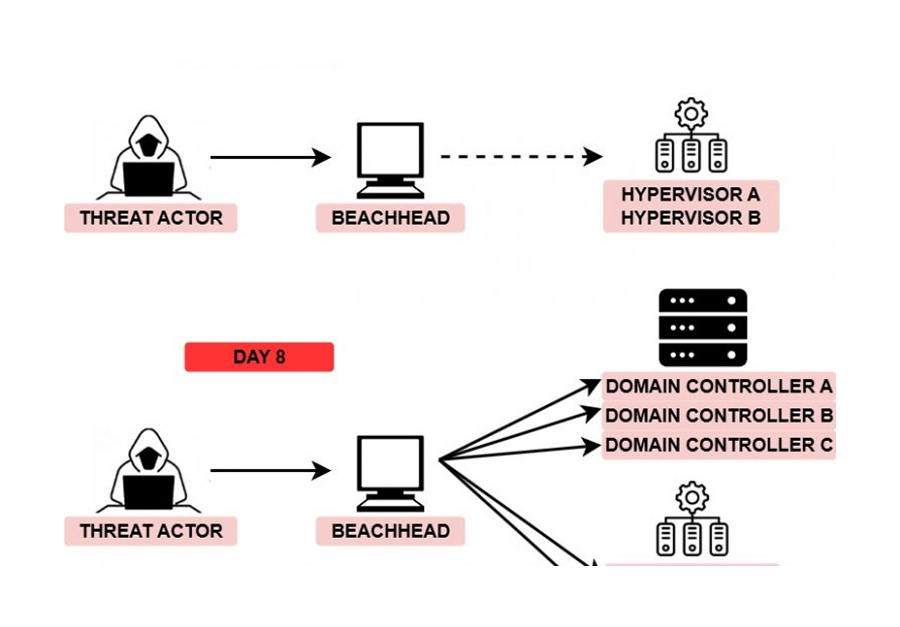
En detaljeret analyse af et Lynx-ransomware-angreb er blevet offentliggjort af The DFIR Report, med fokus på metoder til initial adgang og ransomware-deployering. Angrebet begyndte i begyndelsen af marts 2025 via en eksponeret Remote Desktop Protocol (RDP)-forbindelse til et system, der var direkte tilgængeligt fra internettet. En central observation var fraværet af mislykkede autentiseringsforsøg, såsom credential stuffing eller brute forcing, fra den angribende IP-adresse. Dette tyder på, at angriberen enten havde adgang til gyldige loginoplysninger eller anvendte en anden metode til at opnå initial adgang.
Analysen viser, at angriberen udnyttede den eksponerede RDP-forbindelse til at etablere et fodfæste i netværket uden at udløse mistanke gennem gentagne mislykkede forsøg. Denne metode adskiller sig fra mange andre ransomware-angreb, hvor angribere ofte anvender automatiserede værktøjer til at teste svage adgangskoder eller udnytte kendte sårbarheder. Fraværet af sådanne spor i dette tilfælde indikerer en mere sofistikeret eller målrettet tilgang.
Efter at have sikret initial adgang fortsatte angriberen med lateral bevægelse inden for netværket. Rapporten beskriver, hvordan ransomware blev deployeret, herunder brugen af legitim software og værktøjer til at undgå opdagelse af sikkerhedssystemer. Dette understreger vigtigheden af at gennemgå både netværkstrafik og systemaktivitet for at identificere anomalier, der kan indikere igangværende angreb.
For digitale efterforskere er denne analyse særligt værdifuld, da den belyser, hvordan angribere kan udnytte eksponerede fjernadgangsløsninger til at omgå traditionelle detektionsmekanismer. Studien anbefaler, at organisationer implementerer flerfaktorautentifikation (MFA) for alle fjernadgangsløsninger og regelmæssigt gennemgår netværkslogger for at opdage usædvanlige aktiviteter.
Praktiske råd til undersøgere inkluderer at prioritere analysen af RDP-sessioner og fjernadgangslogger ved mistanke om ransomware-angreb. Derudover bør man være opmærksom på brugen af legitim software til at skjule skadelig aktivitet, hvilket kræver en kombination af hukommelsesanalyse, diskafbildning og netværksforensik for at rekonstruere hele angrebskæden.
Konklusioner & forslag til handlinger
- Forensisk fokus: Gennemgå systemlogger, undersøg centrale artefakter og verificer beviskæden.
- Kildegrundlag: Verificeret teknisk briefing baseret på rapporter fra The DFIR Report.
- Handling: Omedelbar kontroll och säkring av telemetri krävs för att förhindra bevisförlust.