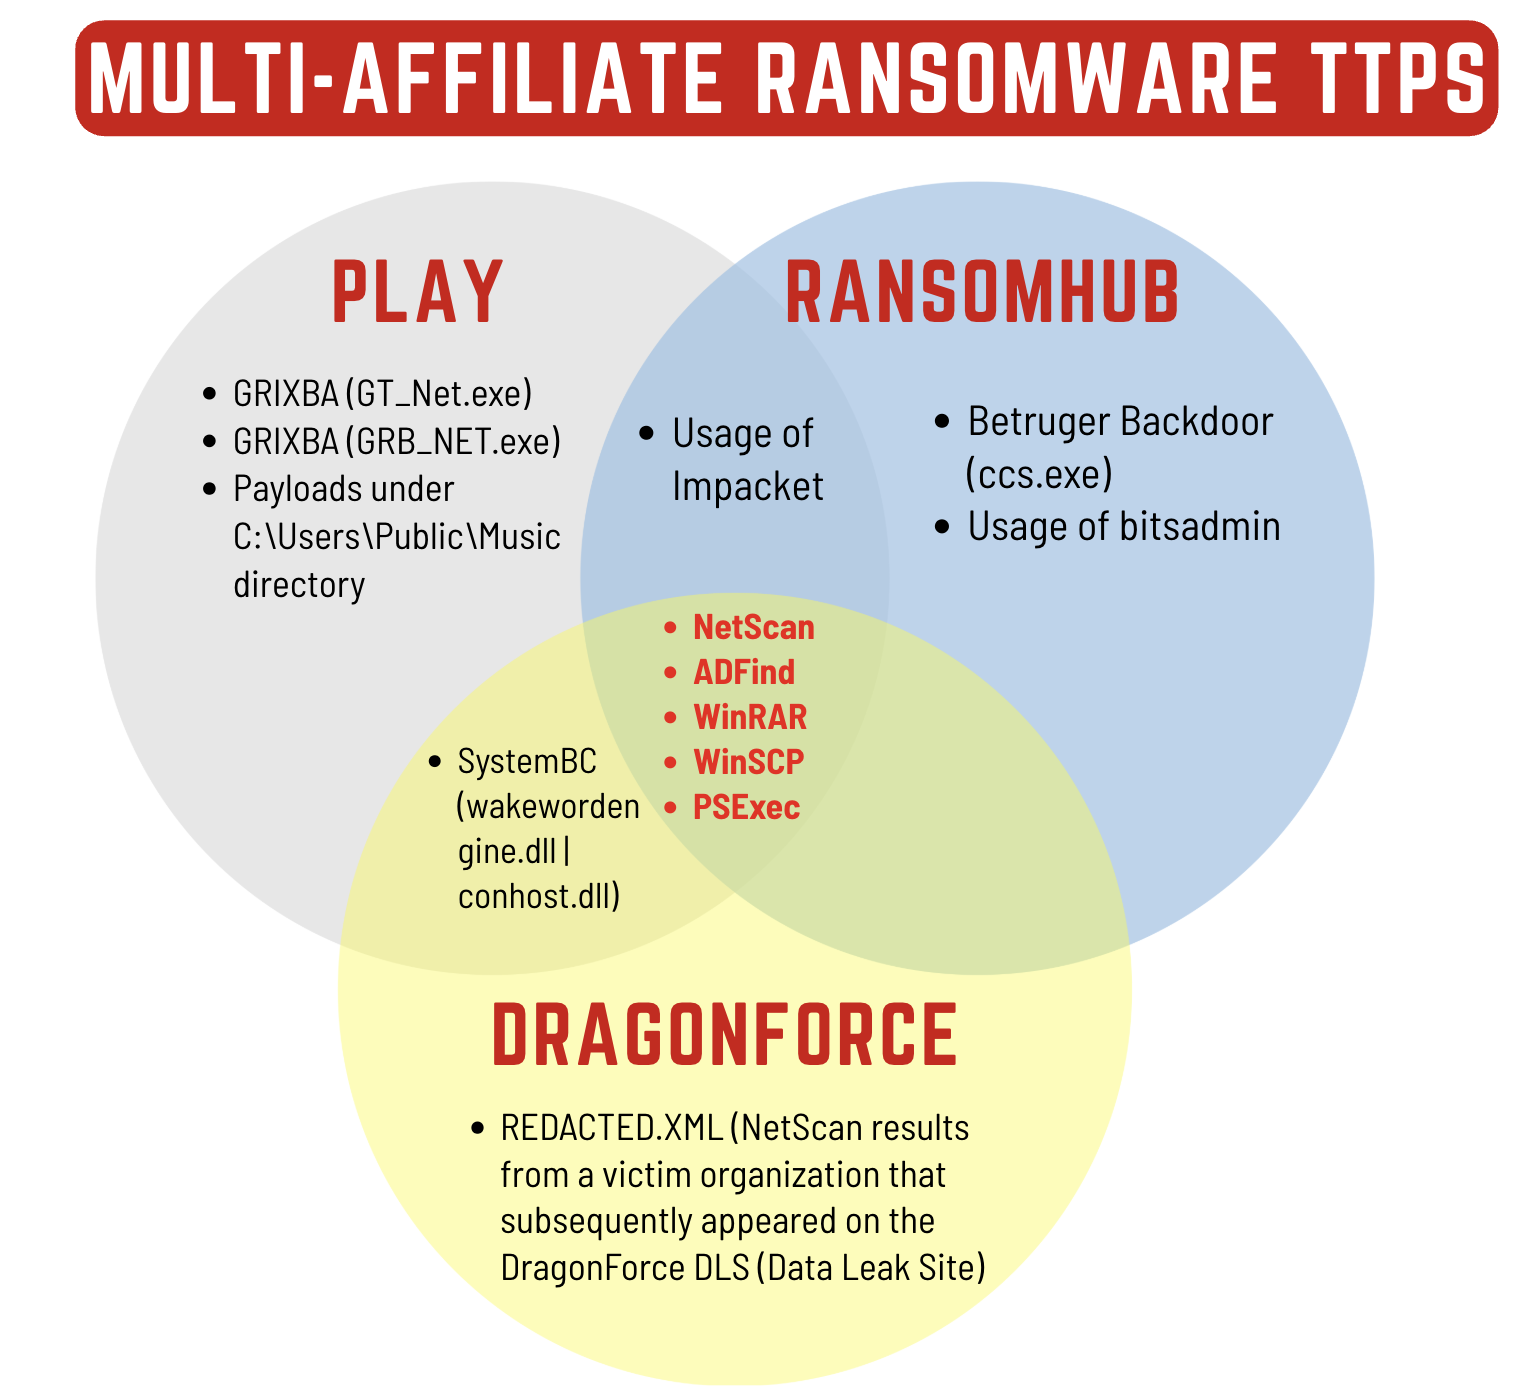
Eine detaillierte Untersuchung des DFIR Report zeigt, wie ein anfängliches Eindringen, das zunächst als isolierter Vorfall eingestuft wurde, zu einer komplexen Ermittlung mit Verbindungen zu drei prominenten Ransomware-Banden führte. Die Analyse basiert auf einem realen Vorfall, bei dem Angreifer eine Kombination aus Phishing, Zero-Day-Ausnutzung und lateraler Bewegung nutzten, um sich im Netzwerk zu etablieren. Die Studie unterstreicht die Bedeutung, initiale Zugriffsvektoren schnell zu identifizieren und zu isolieren, um eine weitere Ausbreitung zu verhindern.
Laut dem Bericht begann das Eindringen mit einer gezielten Phishing-Kampagne, die auf einen hochpriorisierten Benutzer abzielte. Die Angreifer nutzten anschließend eine unbekannte Schwachstelle (Zero-Day) in einem lokalen Dienst, um Codeausführung zu erreichen. Diese Taktik, kombiniert mit fortgeschrittener Rechteausweitung, ermöglichte es den Angreifern, schnell die Kontrolle über mehrere Systeme im infizierten Netzwerk zu erlangen.
Während der Ermittlung wurden mehrere Indikatoren identifiziert, die darauf hindeuteten, dass derselbe Angreifer später mit drei verschiedenen Ransomware-Banden interagierte. Diese Interaktionen umfassten den Austausch von Tools, den Zugang zu Ressourcen und die koordinierte Datenexfiltration. Der Bericht hebt hervor, dass solche Verbindungen in traditionellen DFIR-Ermittlungen oft übersehen werden, was zu unvollständigen Analysen und übersehenen Bedrohungsakteuren führen kann.
Für DFIR-Examiner dienen die detaillierte Zeitleiste und die MITRE ATT&CK-Mapping im Bericht als entscheidende Werkzeuge. Durch die Analyse der Taktiken der Angreifer können Teams effektivere Erkennungsstrategien entwickeln und ihre Fähigkeit verbessern, ähnliche Bedrohungen in Zukunft zu identifizieren. Der Bericht enthält zudem konkrete IOCs (Indikatoren für Kompromittierung), die in bestehende Sicherheitssysteme integriert werden können.
Ein zentrales Ergebnis der Analyse ist, dass Ransomware-Banden zunehmend zusammenarbeiten, um ihre Wirkung zu maximieren. Durch den Austausch von Zugriff und Ressourcen können sie Angriffe schneller durchführen und ihre Erfolgschancen erhöhen. Dies unterstreicht die Notwendigkeit eines proaktiven und koordinierten Ansatzes bei der Bekämpfung von Ransomware-Bedrohungen.
Der Bericht schließt mit Empfehlungen zur Stärkung der Netzwerksicherheit, darunter die Implementierung von Multi-Faktor-Authentifizierung, regelmäßiges Patchen von Schwachstellen und kontinuierliche Überwachung des Netzwerkverkehrs. Für DFIR-Teams bedeutet dies, dass Ermittlungen an die wachsende Komplexität moderner Bedrohungsszenarien angepasst werden müssen.
Fazit & Handlungsempfehlungen
- Forensischer Schwerpunkt: Systemprotokolle prüfen, Artefakte analysieren und die Beweiskette sichern.
- Quellenherkunft: Verifizierte technische Analyse basierend auf Berichten von The DFIR Report.
- Maßnahme: Relevante Indikatoren (IOCs) aktualisieren und betroffene Systeme prüfen.