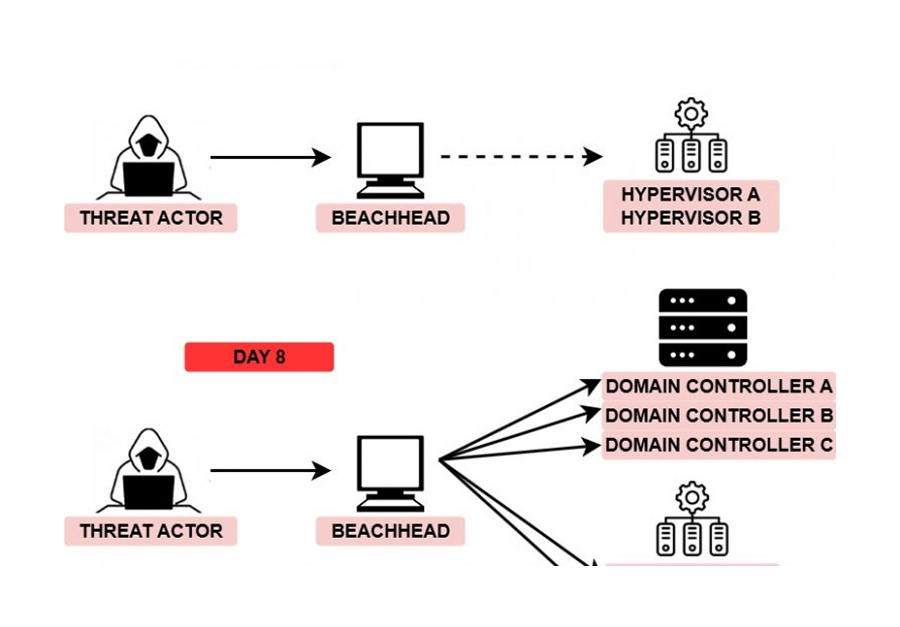
Eine detaillierte Analyse eines Lynx-Ransomware-Angriffs wurde von The DFIR Report veröffentlicht, mit Fokus auf Methoden für den ersten Zugriff und die Ransomware-Bereitstellung. Der Einbruch begann Anfang März 2025 über eine exponierte Remote-Desktop-Protocol(RDP)-Verbindung zu einem internetfähigen System. Eine zentrale Beobachtung war das Fehlen von fehlgeschlagenen Authentifizierungsversuchen wie Credential Stuffing oder Brute-Force-Angriffen von der Quell-IP-Adresse. Dies deutet darauf hin, dass der Angreifer entweder gültige Anmeldedaten besaß oder eine alternative Methode zur Erlangung des ersten Zugriffs nutzte.
Die Analyse zeigt, dass der Angreifer die exponierte RDP-Verbindung nutzte, um einen stabilen Zugang zum Netzwerk zu etablieren, ohne durch wiederholte Fehlversuche Verdacht zu erregen. Diese Methode unterscheidet sich von vielen Ransomware-Angriffen, bei denen Angreifer oft automatisierte Tools verwenden, um schwache Passwörter zu testen oder bekannte Schwachstellen auszunutzen. Das Fehlen solcher Spuren in diesem Fall deutet auf einen ausgefeilteren oder gezielteren Ansatz hin.
Nach dem ersten Zugriff setzte der Angreifer die laterale Bewegung innerhalb des Netzwerks fort. Der Bericht beschreibt detailliert, wie die Ransomware bereitgestellt wurde, einschließlich der Nutzung legitimer Software und Tools, um die Erkennung durch Sicherheitssysteme zu umgehen. Dies unterstreicht die Bedeutung der Überprüfung sowohl des Netzwerkverkehrs als auch der Systemaktivität, um Anomalien zu identifizieren, die auf einen laufenden Angriff hindeuten könnten.
Für digitale Forensiker ist diese Analyse besonders wertvoll, da sie zeigt, wie Angreifer exponierte Fernzugriffslösungen ausnutzen können, um traditionelle Erkennungsmechanismen zu umgehen. Die Studie empfiehlt Organisationen, Multi-Faktor-Authentifizierung (MFA) für alle Fernzugriffslösungen zu implementieren und Netzwerklogs regelmäßig zu überprüfen, um ungewöhnliche Aktivitäten zu erkennen.
Praktische Erkenntnisse für Prüfer umfassen die Priorisierung der Analyse von RDP-Sitzungen und Fernzugriffsprotokollen bei Verdacht auf Ransomware-Angriffe. Zudem sollten Ermittler auf die Nutzung legitimer Software zur Verschleierung bösartiger Aktivitäten achten, was eine Kombination aus Speicheranalyse, Festplattenabbildern und Netzwerkforensik erfordert, um die gesamte Angriffskette zu rekonstruieren.
Fazit & Handlungsempfehlungen
- Forensischer Schwerpunkt: Systemprotokolle prüfen, Artefakte analysieren und die Beweiskette sichern.
- Quellenherkunft: Verifizierte technische Analyse basierend auf Berichten von The DFIR Report.
- Maßnahme: Relevante Indikatoren (IOCs) aktualisieren und betroffene Systeme prüfen.