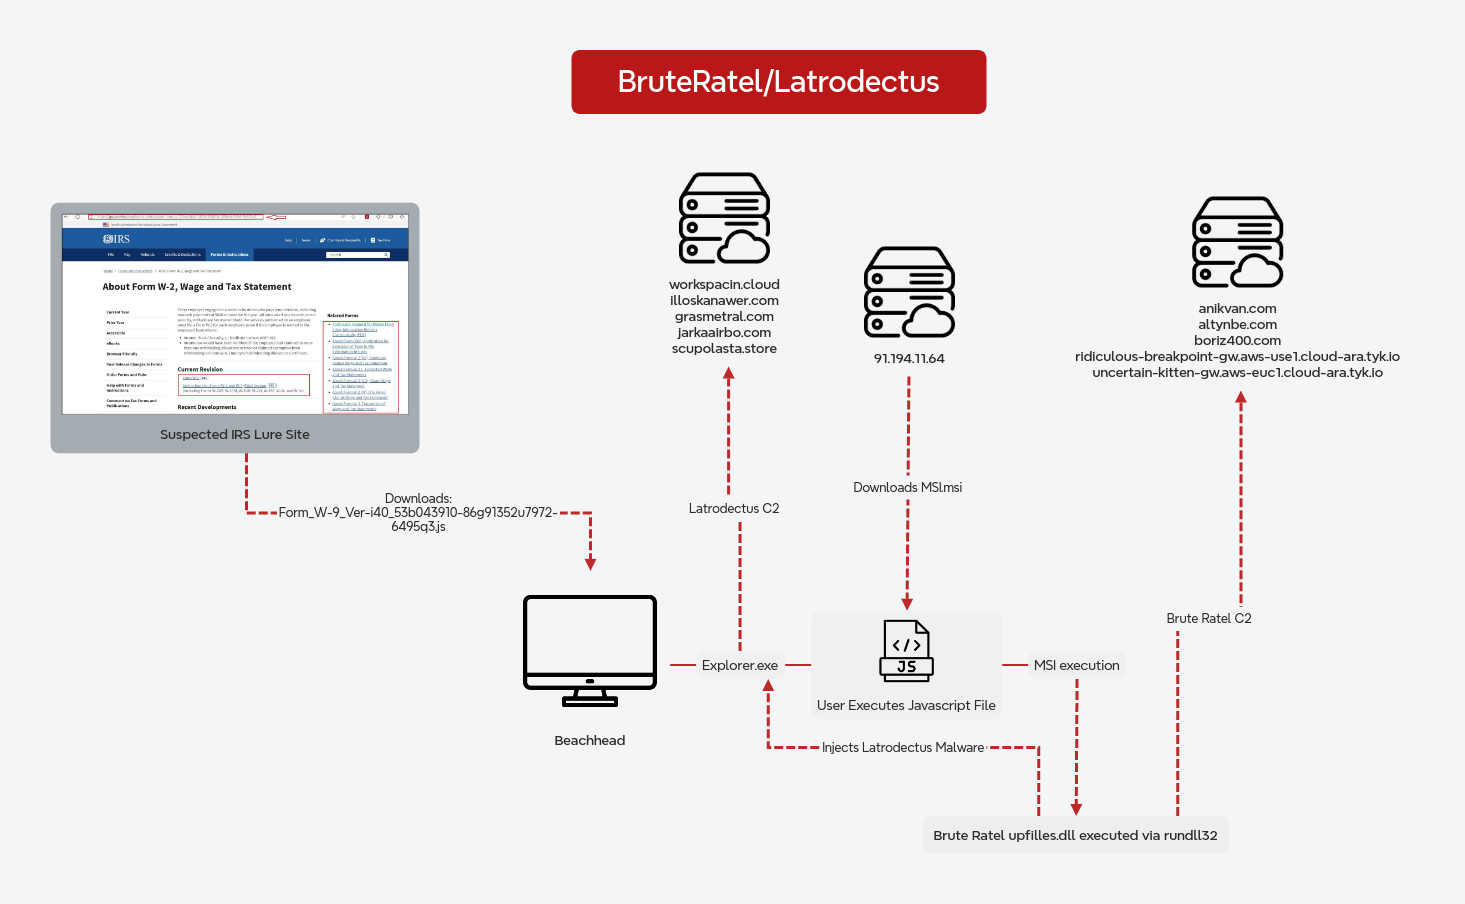
Ein neuer Bericht von The DFIR Report analysiert einen fast zweimonatigen Einbruch, der mit einem einzigen Klick in einer Phishing-E-Mail begann. Der Angriff, der dem Akteur Lunar Spider zugeschrieben wird, nutzte eine Zero-Day-Schwachstelle in einer unbekannten Anwendung, um den ersten Zugriff zu erlangen. Prüfer stellen fest, dass die Angreifer schnell Persistenz durch Registrierungsänderungen und Dienste herstellten, gefolgt von einer Rechteausweitung durch die Ausnutzung lokaler Administratorkonten.
In der ersten Woche wurde der Zugriff auf Anmeldedaten mit Mimikatz-ähnlichen Tools durchgeführt, um Passworthashes aus dem LSASS-Prozess zu extrahieren. Anschließend begann die laterale Bewegung innerhalb des Netzwerks über SMB und RDP, mit besonderem Fokus auf SharePoint-Server und Endpunkte mit sensiblen Daten. Maßnahmen zur Umgehung von Abwehrmechanismen umfassten das Deaktivieren von Sicherheitslösungen und die Manipulation von Protokollen, um Aktivitäten zu verschleiern.
Die Steuerung der Befehle wurde über eine benutzerdefinierte C2-Infrastruktur mit mehreren Schichten von Domänen und IP-Adressen aufgebaut, um eine Erkennung zu vermeiden. Die Exfiltration erfolgte über verschlüsselte Kanäle zu Servern im darknet, wobei besonderes Interesse an Dokumenten und Datenbanken mit personenbezogenen Daten und Geschäftsgeheimnissen bestand.
Der Bericht liefert eine detaillierte Zeitleiste des Vorfalls, einschließlich MITRE ATT&CK-Mappings und konkreten Indikatoren für Netzwerk- und Speicheranalysen. Für DFIR-Prüfer wird die Bedeutung der Überprüfung von Phishing-E-Mail-Anhängen, frühem Netzwerkverkehr und Speicherabbildern zur Identifizierung ähnlicher Angriffe hervorgehoben. Empfehlungen umfassen die Implementierung von Anwendungskontrolle, die Einschränkung lateraler Bewegungen und die Überwachung der LSASS-Prozessaktivität.
Fazit & Handlungsempfehlungen
- Forensischer Schwerpunkt: Systemprotokolle prüfen, Artefakte analysieren und die Beweiskette sichern.
- Quellenherkunft: Verifizierte technische Analyse basierend auf Berichten von The DFIR Report.
- Maßnahme: Relevante Indikatoren (IOCs) aktualisieren und betroffene Systeme prüfen.