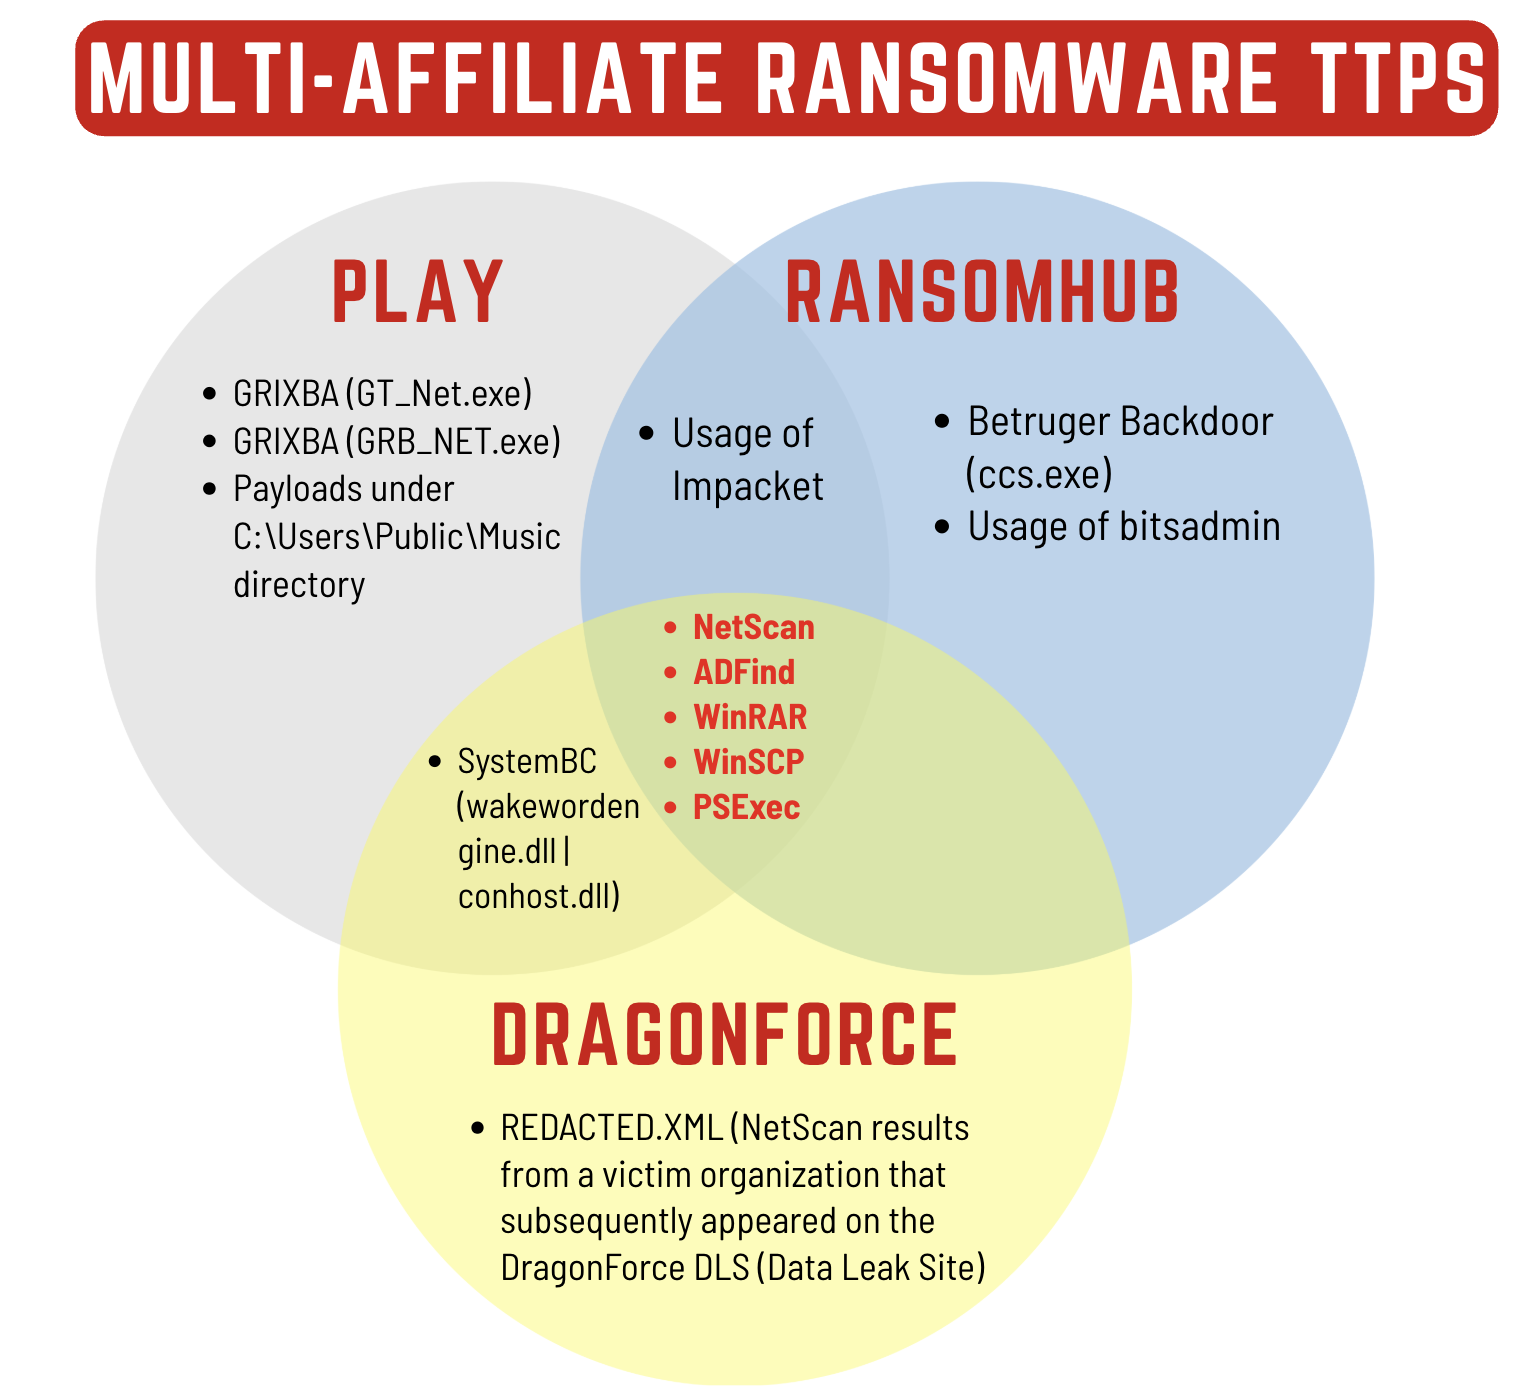
Une enquête détaillée du DFIR Report révèle comment un incident d'intrusion initial, initialement considéré comme un cas isolé, s'est transformé en une enquête complexe avec des liens vers trois gangs de ransomware majeurs. L'analyse repose sur un événement réel où les attaquants ont exploité une combinaison de phishing, d'exploitation de zero-day et de mouvement latéral pour s'implanter dans le réseau. L'étude souligne l'importance d'identifier et d'isoler rapidement les vecteurs d'accès initiaux afin d'empêcher une propagation plus large.
Selon le rapport, l'intrusion a commencé par och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (PAR) och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (PAR) och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") une campagne de phishing ciblée visant un utilisateur hautement prioritaire. Les attaquants ont ensuite exploité une vulnérabilité inconnue (zero-day) dans un service local pour exécuter du code. Cette tactique, combinée à une élévation de privilèges avancée, a permis aux attaquants de prendre rapidement le contrôle de plusieurs systèmes au sein du réseau infecté.
Lors de l'enquête, plusieurs indicateurs ont été identifiés suggérant que le même attaquant avait ensuite interagi avec trois gangs de ransomware distincts. Ces interactions incluaient le partage d'outils, l'échange d'accès et l'exfiltration coordonnée de données. Le rapport souligne que de telles connexions sont souvent négligées dans les enquêtes DFIR traditionnelles, ce qui peut conduire à des analyses incomplètes et à des acteurs menaçants manqués.
Pour les examinateurs DFIR, la chronologie détaillée et la cartographie MITRE ATT&CK du rapport constituent des outils essentiels. En analysant les tactiques des attaquants, les équipes peuvent développer des stratégies de détection plus efficaces et améliorer leur capacité à identifier des menaces similaires à l'avenir. Le rapport inclut également des IOC (Indicateurs de Compromission) concrets qui peuvent être intégrés dans les solutions de sécurité existantes.
Une conclusion clé de l'analyse est que les gangs de ransomware collaborent de plus en plus pour maximiser leur impact. En partageant l'accès et les ressources, ils peuvent exécuter des attaques plus rapidement et augmenter leurs chances de succès. Cela souligne la nécessité d'une approche proactive et coordonnée pour gérer les menaces liées aux ransomwares.
Le rapport se termine par och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") des recommandations pour renforcer la sécurité des réseaux, notamment la mise en œuvre de l'authentification multifactorielle, le correctif régulier des vulnérabilités et la surveillance continue du trafic réseau. Pour les équipes DFIR, cela signifie que les enquêtes doivent s'adapter pour faire face à la complexité croissante des paysages de menaces modernes.
Conclusions & mesures recommandées
- Focus forensique : Auditer les journaux système, analyser les artefacts et préserver la chaîne de preuve.
- Provenance des sources : Synthèse technique vérifiée à partir des avis de The DFIR Report.
- Action recommandée : Mettre à jour les indicateurs (IOC) et vérifier les systèmes exposés.