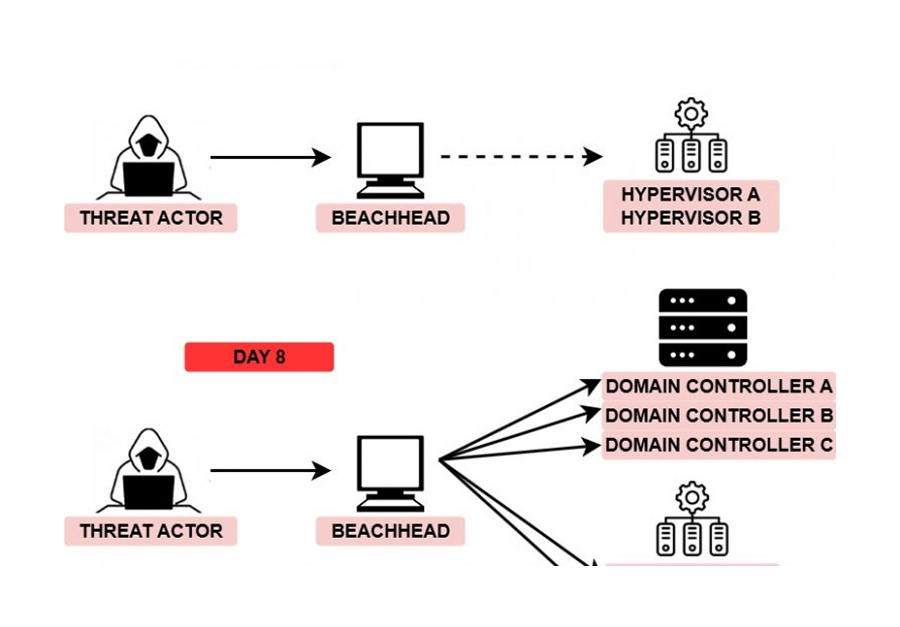
Une analyse détaillée d'une attaque par och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (PAR) och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (PAR) och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") ransomware Lynx a été publiée par och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") The DFIR Report, axée sur les méthodes d'accès initial et le déploiement du ransomware. L'intrusion a débuté début mars 2025 via une connexion RDP exposée vers un système accessible depuis Internet. Une observation clé était l'absence de tentatives d'authentification échouées, comme le credential stuffing ou le brute forcing, depuis l'adresse IP source. Cela suggère que l'attaquant disposait soit d'identifiants valides, soit a utilisé une autre méthode pour obtenir un accès initial.
L'analyse révèle que l'attaquant a exploité la connexion RDP exposée pour établir une présence stable dans le réseau sans déclencher de suspicion par och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") des tentatives répétées et infructueuses. Cette méthode diffère de nombreux attaques par ransomware, où les adversaires utilisent souvent des outils automatisés pour tester des mots de passe faibles ou exploiter des vulnérabilités connues. L'absence de telles traces dans ce cas indique une approche plus sophistiquée ou ciblée.
Après avoir obtenu l'accès initial, l'attaquant a poursuivi avec un mouvement latéral au sein du réseau. Le rapport détaille comment le ransomware a été déployé, y compris l'utilisation de logiciels et d'outils légitimes pour éviter la détection par les systèmes de sécurité. Cela souligne l'importance d'examiner à la fois le trafic réseau et l'activité système pour identifier des anomalies pouvant indiquer une attaque en cours.
Pour les enquêteurs en forensique numérique, cette analyse est particulièrement précieuse, car elle montre comment les attaquants peuvent exploiter des solutions d'accès à distance exposées pour contourner les mécanismes de détection traditionnels. L'étude recommande aux organisations de mettre en place une authentification multifactorielle (MFA) pour toutes les solutions d'accès à distance et d'examiner régulièrement les journaux réseau pour détecter des activités inhabituelles.
Les enseignements pratiques pour les examinateurs incluent la priorisation de l'analyse des sessions RDP et des journaux d'accès à distance en cas de suspicion d'attaque par ransomware. De plus, les enquêteurs doivent être attentifs à l'utilisation de logiciels légitimes pour masquer des activités malveillantes, ce qui nécessite une combinaison d'analyse mémoire, d'imagerie disque et de forensique réseau pour reconstruire l'ensemble de la chaîne d'attaque.
Conclusions & mesures recommandées
- Focus forensique : Auditer les journaux système, analyser les artefacts et préserver la chaîne de preuve.
- Provenance des sources : Synthèse technique vérifiée à partir des avis de The DFIR Report.
- Action recommandée : Mettre à jour les indicateurs (IOC) et vérifier les systèmes exposés.