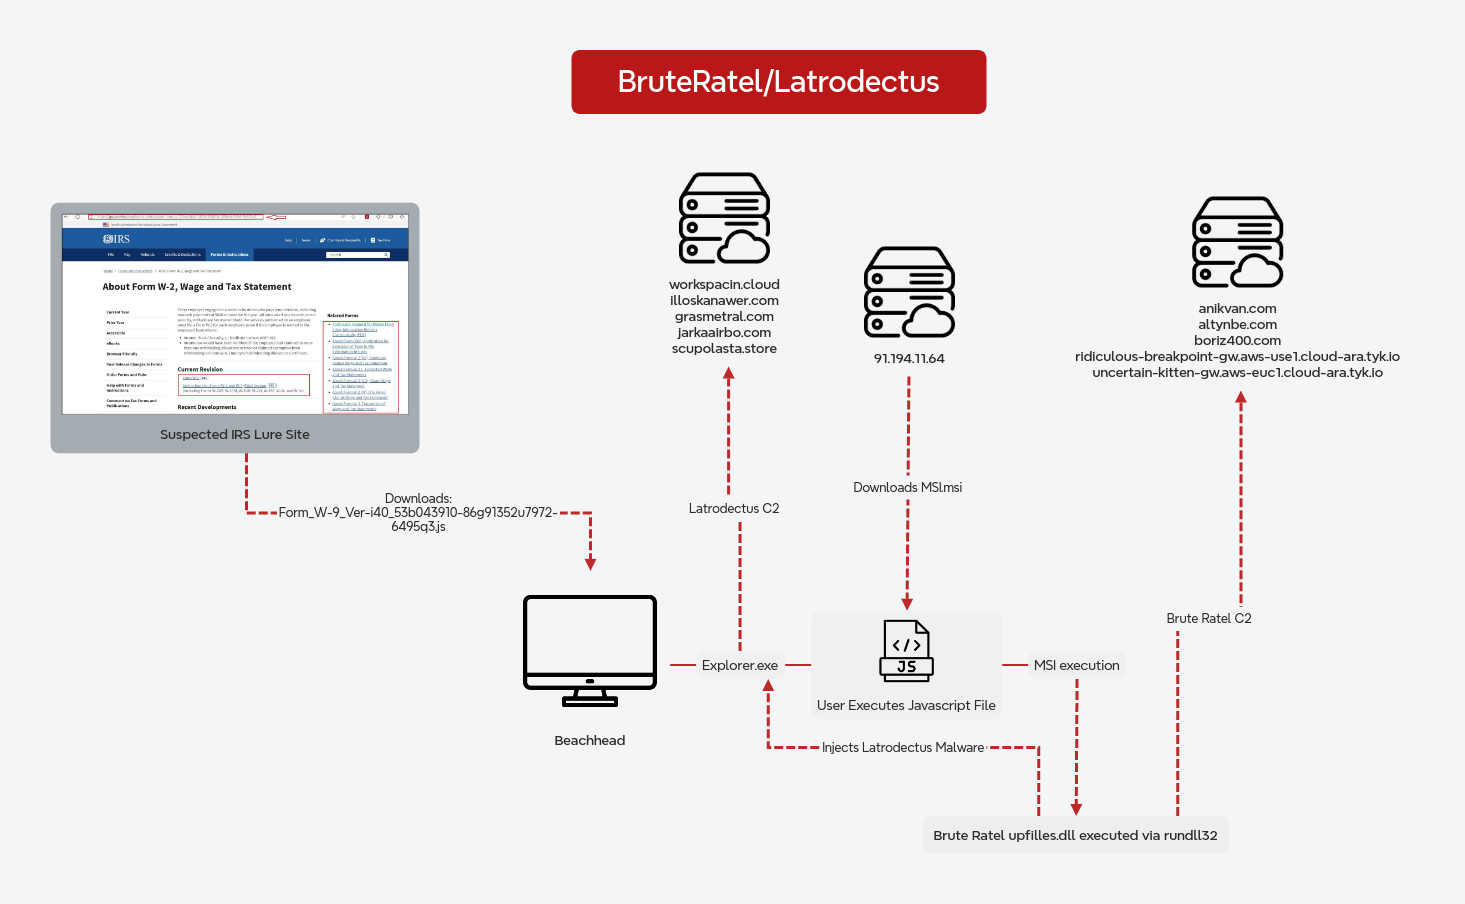
Un nouveau rapport de The DFIR Report analyse une intrusion de près de deux mois qui a commencé par och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (PAR) och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (PAR) och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") un simple clic dans un e-mail de phishing. L'attaque, attribuée à l'acteur Lunar Spider, a exploité une vulnérabilité zero-day dans une application non divulguée pour obtenir un accès initial. Les examinateurs notent que les attaquants ont rapidement établi une persistance via des modifications du registre et des services, suivies d'une élévation de privilèges par och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio och Display Aspect Ratio (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") (DAR) för att förhindra att fordon och ansikten förvrängs i bredd.") l'exploitation de comptes administrateurs locaux.
Au cours de la première semaine, l'accès aux identifiants a été réalisé à l'aide d'outils similaires à Mimikatz pour extraire des hachages de mots de passe du processus LSASS. Ensuite, des mouvements latéraux ont été engagés au sein du réseau via SMB et RDP, avec un intérêt particulier pour les serveurs SharePoint et les points de terminaison contenant des données sensibles. Les mesures d'évasion de défense incluaient la désactivation des solutions de sécurité et la manipulation des journaux pour masquer les activités.
Le contrôle des commandes a été établi via une infrastructure C2 personnalisée avec plusieurs couches de domaines et d'adresses IP pour éviter la détection. L'exfiltration s'est produite via des canaux cryptés vers des serveurs basés sur le darknet, avec un intérêt particulier pour les documents et bases de données contenant des informations personnelles identifiables et des secrets commerciaux.
Le rapport fournit une chronologie détaillée de l'incident, incluant des correspondances MITRE ATT&CK et des indicateurs concrets pour l'analyse réseau et mémoire. Pour les examinateurs DFIR, le rapport souligne l'importance d'examiner les pièces jointes des e-mails de phishing, le trafic réseau initial et les captures mémoire pour identifier des attaques similaires. Les recommandations incluent la mise en œuvre du contrôle des applications, la restriction des mouvements latéraux et la surveillance de l'activité du processus LSASS.
Conclusions & mesures recommandées
- Focus forensique : Auditer les journaux système, analyser les artefacts et préserver la chaîne de preuve.
- Provenance des sources : Synthèse technique vérifiée à partir des avis de The DFIR Report.
- Action recommandée : Mettre à jour les indicateurs (IOC) et vérifier les systèmes exposés.