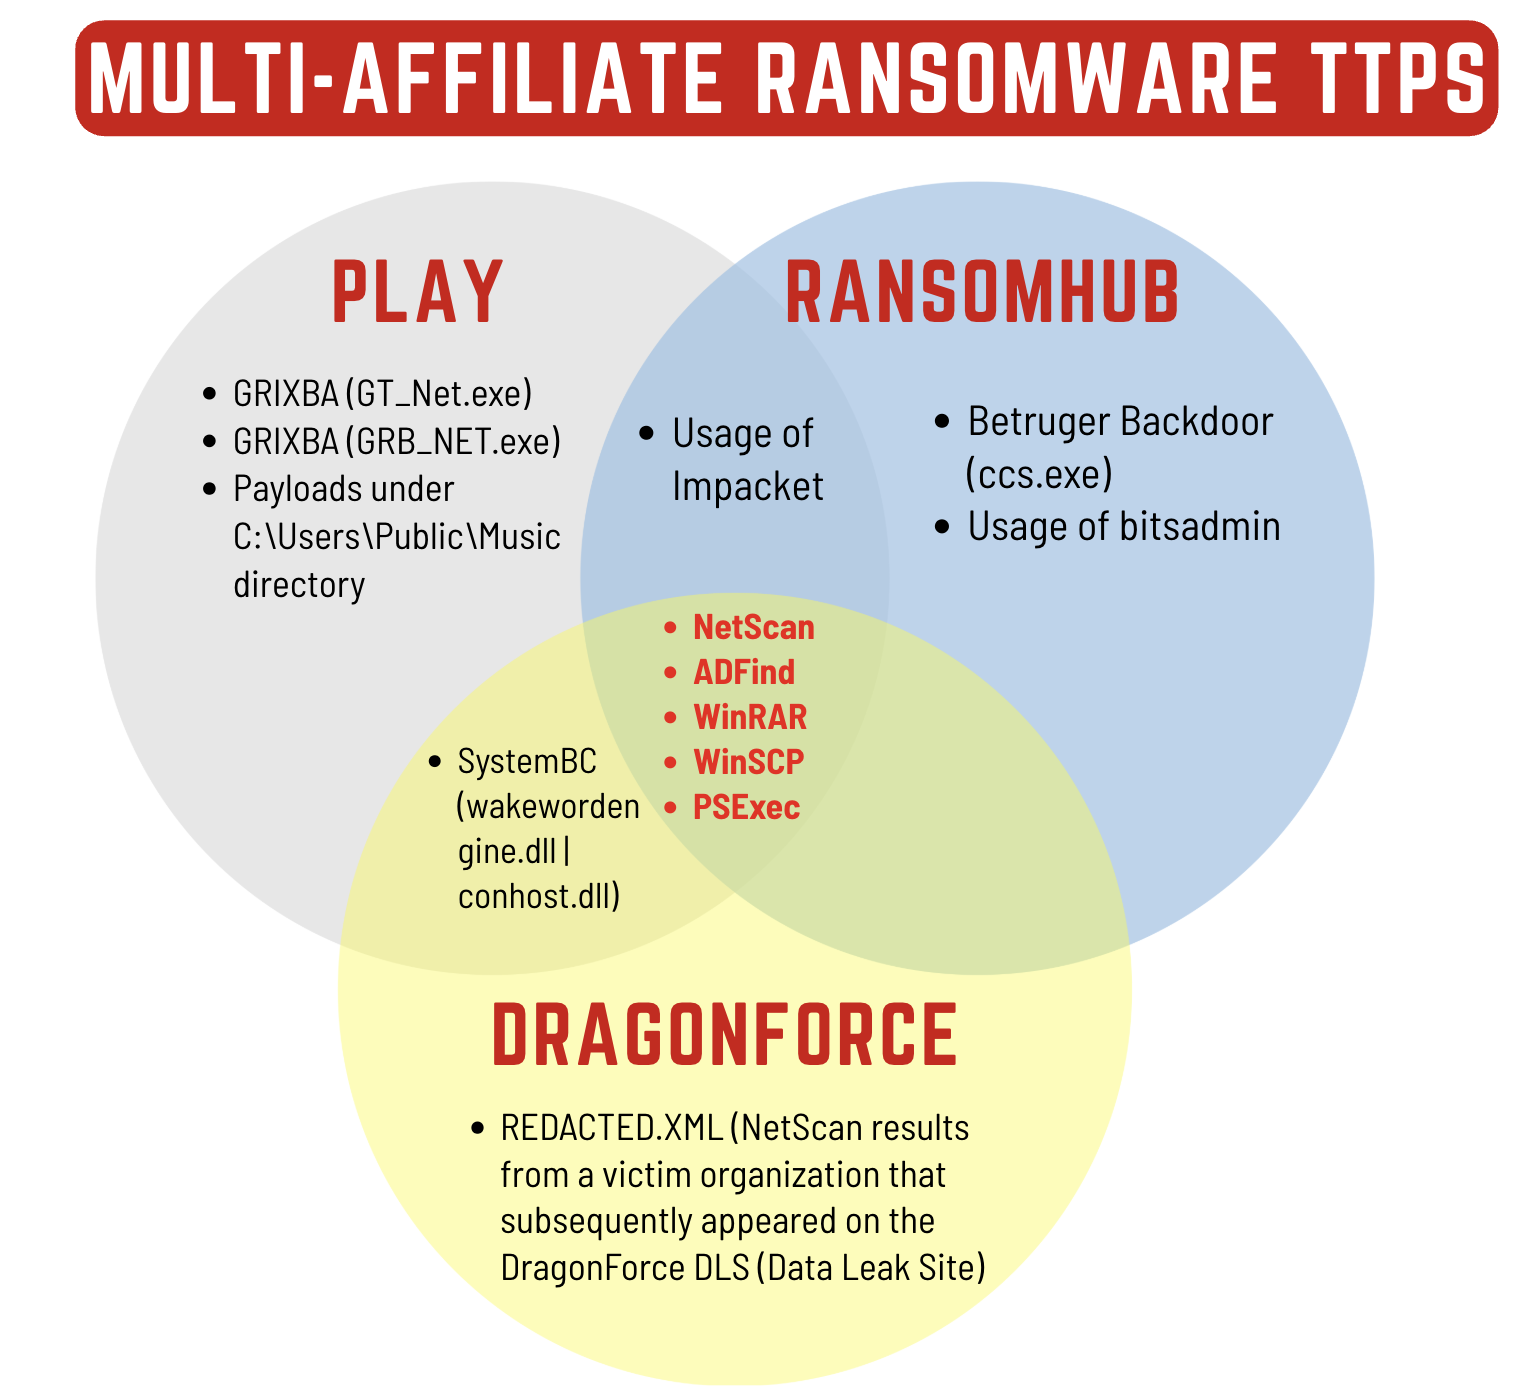
En detaljert undersøkelse fra The DFIR Report viser hvordan en innledende inntrengningshendelse, som først ble vurdert som en isolert hendelse, utviklet seg til en kompleks etterforskning med forbindelser til tre store ransomware-gjenger. Analysen er basert på en reell hendelse der angripere benyttet en kombinasjon av phishing, zero-day-utnyttelse og lateral bevegelse for å etablere seg i nettverket. Studien understreker viktigheten av å raskt identifisere og isolere innledende tilgangsvektorer for å forhindre videre spredning.
Ifølge rapporten begynte inntrengningen med en målrettet phishing-kampanje rettet mot en høyt prioritert bruker. Angriperne utnyttet deretter en ukjent sårbarhet (zero-day) i en lokal tjeneste for å oppnå kodeutførelse. Denne taktikken, kombinert med avansert rettighetsheving, gjorde det mulig for angriperne å raskt få kontroll over flere systemer i det infiserte nettverket.
Under etterforskningen ble det identifisert flere indikatorer som tyder på at den samme angriperen senere hadde interagert med tre forskjellige ransomware-gjenger. Disse interaksjonene inkluderte deling av verktøy, utveksling av tilgang og koordinert eksfiltrasjon av data. Rapporten fremhever at slike forbindelser ofte overses i tradisjonelle DFIR-undersøkelser, noe som kan føre til ufullstendige analyser og oversette trusselaktører.
For DFIR-etterforskere er rapportens detaljerte tidslinje og MITRE ATT&CK-kartlegging avgjørende verktøy. Ved å analysere angripernes taktikker kan teamene utvikle mer effektive deteksjonsstrategier og forbedre evnen til å identifisere lignende trusler i fremtiden. Rapporten inkluderer også konkrete IOCer (Indikatorer for Kompromittering) som kan integreres i eksisterende sikkerhetsløsninger.
En viktig konklusjon fra analysen er at ransomware-gjenger i økende grad samarbeider for å maksimere sin innvirkning. Ved å dele tilgang og ressurser kan de utføre angrep raskere og øke sjansene for suksess. Dette understreker behovet for en proaktiv og koordinert tilnærming til håndtering av ransomware-trusler.
Rapporten avsluttes med anbefalinger for å styrke nettverkssikkerheten, inkludert implementering av flerfaktorautentisering, regelmessig patching av sårbarheter og kontinuerlig overvåking av nettverkstrafikk. For DFIR-team betyr dette at undersøkelser må tilpasses for å håndtere den økende kompleksiteten i moderne trussellandskap.
Konklusjoner & forslag til tiltak
- Forensisk fokus: Kontroller systemlogger, artefakter og beviskjeden for berørte systemer.
- Kildegrunnlag: Verifisert teknisk analyse basert på rapporter fra The DFIR Report.
- Tiltak: Omedelbar kontroll och säkring av telemetri krävs för att förhindra bevisförlust.