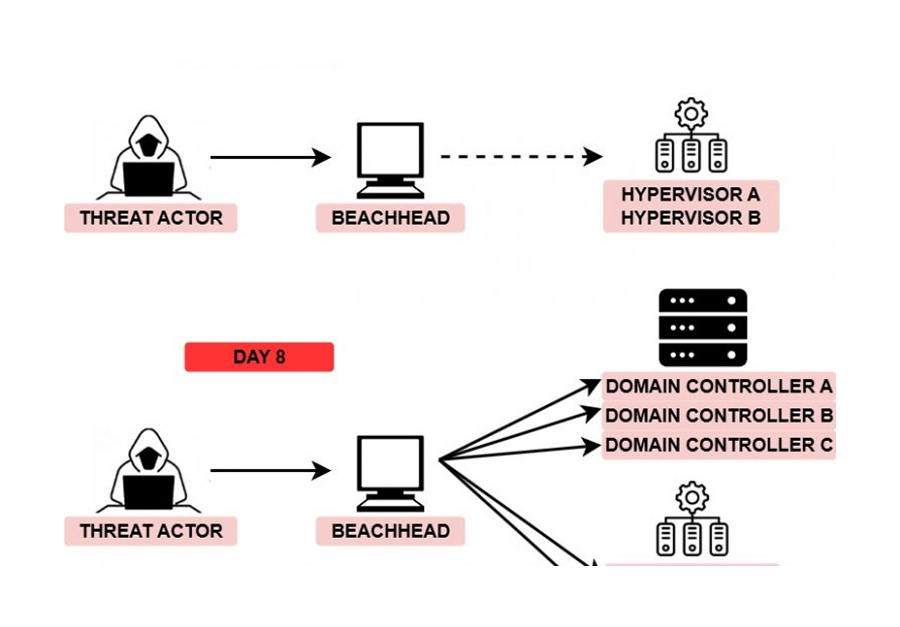
En detaljert analyse av et Lynx-ransomware-angrep er publisert av The DFIR Report, med fokus på metoder for innledende tilgang og ransomware-deployering. Angrepet begynte tidlig i mars 2025 via en eksponert Remote Desktop Protocol (RDP)-tilkobling til et system som var direkte tilgjengelig fra internett. En sentral observasjon var fraværet av mislykkede autentiseringsforsøk, som credential stuffing eller brute forcing, fra den angripende IP-adressen. Dette tyder på at angriperen enten hadde tilgang til gyldige påloggingsopplysninger eller benyttet en annen metode for å få innledende tilgang.
Analysen viser at angriperen utnyttet den eksponerte RDP-tilkoblingen til å etablere et fotfeste i nettverket uten å utløse mistanke gjennom gjentatte mislykkede forsøk. Denne metoden skiller seg fra mange andre ransomware-angrep, der angripere ofte bruker automatiserte verktøy for å teste svake passord eller utnytte kjente sårbarheter. Fraværet av slike spor i dette tilfellet indikerer en mer sofistikert eller målrettet tilnærming.
Etter å ha sikret innledende tilgang fortsatte angriperen med lateral bevegelse i nettverket. Rapporten beskriver hvordan ransomware ble deployert, inkludert bruk av legitim programvare og verktøy for å unngå oppdagelse av sikkerhetssystemer. Dette understreker viktigheten av å gjennomgå både nettverkstrafikk og systemaktivitet for å identifisere anomalier som kan indikere pågående angrep.
For digitale etterforskere er denne analysen spesielt verdifull, da den belyser hvordan angripere kan utnytte eksponerte fjernaksessløsninger for å omgå tradisjonelle deteksjonsmekanismer. Studien anbefaler at organisasjoner implementerer flerfaktorautentisering (MFA) for alle fjernaksessløsninger og regelmessig gjennomgår nettverkslogger for å oppdage uvanlige aktiviteter.
Praktiske råd for undersøkere inkluderer å prioritere analyse av RDP-sesjoner og fjernaksesslogger ved mistanke om ransomware-angrep. I tillegg bør man være oppmerksom på bruk av legitim programvare for å skjule skadelig aktivitet, noe som krever en kombinasjon av minneanalyse, diskavbildning og nettverksforensikk for å rekonstruere hele angrepskjeden.
Konklusjoner & forslag til tiltak
- Forensisk fokus: Kontroller systemlogger, artefakter og beviskjeden for berørte systemer.
- Kildegrunnlag: Verifisert teknisk analyse basert på rapporter fra The DFIR Report.
- Tiltak: Omedelbar kontroll och säkring av telemetri krävs för att förhindra bevisförlust.