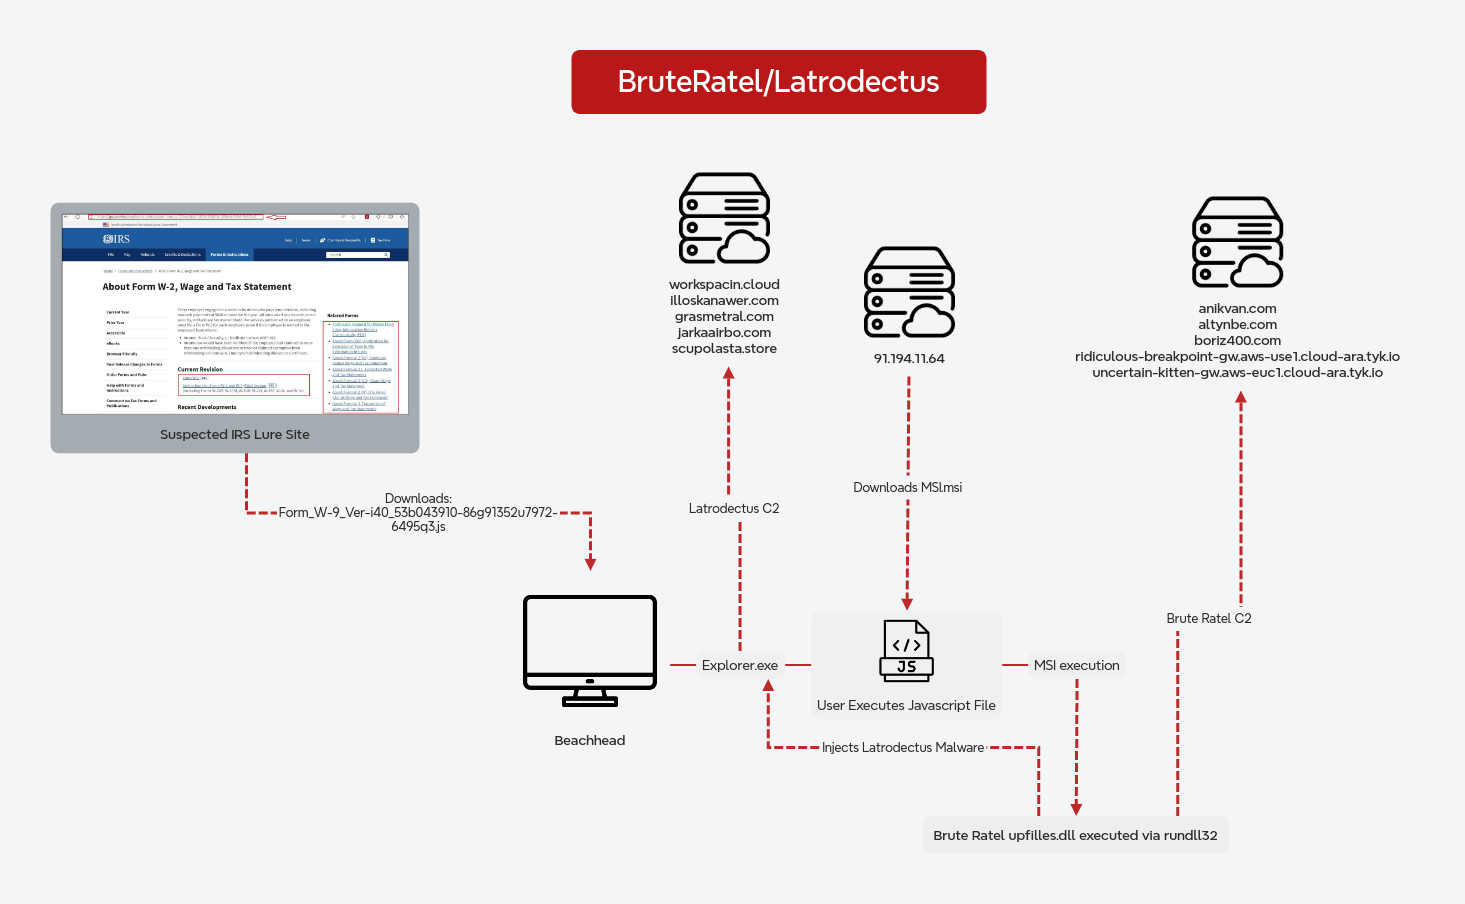
En ny rapport fra The DFIR Report analyserer et nesten tomåneders innbrudd som begynte med et enkelt klikk i en phishing-e-post. Angrepet, tilskrevet aktøren Lunar Spider, utnyttet en zero-day-sårbarhet i en ukjent applikasjon for å oppnå første tilgang. Etterforskere legger merke til at angriperne raskt etablerte persistens via registerendringer og tjenester, etterfulgt av privilege escalation gjennom utnyttelse av lokale administrator-kontoer.
I løpet av den første uken ble credential access utført ved hjelp av Mimikatz-lignende verktøy for å trekke ut passord-hash fra LSASS-prosessen. Deretter startet lateral movement innenfor nettverket via SMB og RDP, med særlig fokus på SharePoint-servere og endepunkter med sensitive data. Forsvarsunngåelse inkluderte deaktivering av sikkerhetsløsninger og manipulering av logger for å skjule aktivitet.
Kommandostyring ble etablert gjennom en tilpasset C2-infrastruktur med flere lag av domener og IP-adresser for å unngå oppdagelse. Ekfiltrering skjedde via krypterte kanaler til servere på darknet, med særlig interesse for dokumenter og databaser inneholdende personopplysninger og forretningshemmeligheter.
Rapporten gir en detaljert tidslinje over hendelsesforløpet, inkludert MITRE ATT&CK-mapping og konkrete indikatorer for nettverks- og minneanalyse. For DFIR-etterforskere understrekes viktigheten av å gjennomgå phishing-e-postvedlegg, tidlig nettverkstrafikk og minnedumper for å identifisere lignende angrep. Anbefalinger inkluderer implementering av applikasjonskontroll, begrensning av lateral movement og overvåking av LSASS-prosessaktivitet.
Konklusjoner & forslag til tiltak
- Forensisk fokus: Kontroller systemlogger, artefakter og beviskjeden for berørte systemer.
- Kildegrunnlag: Verifisert teknisk analyse basert på rapporter fra The DFIR Report.
- Tiltak: Omedelbar kontroll och säkring av telemetri krävs för att förhindra bevisförlust.